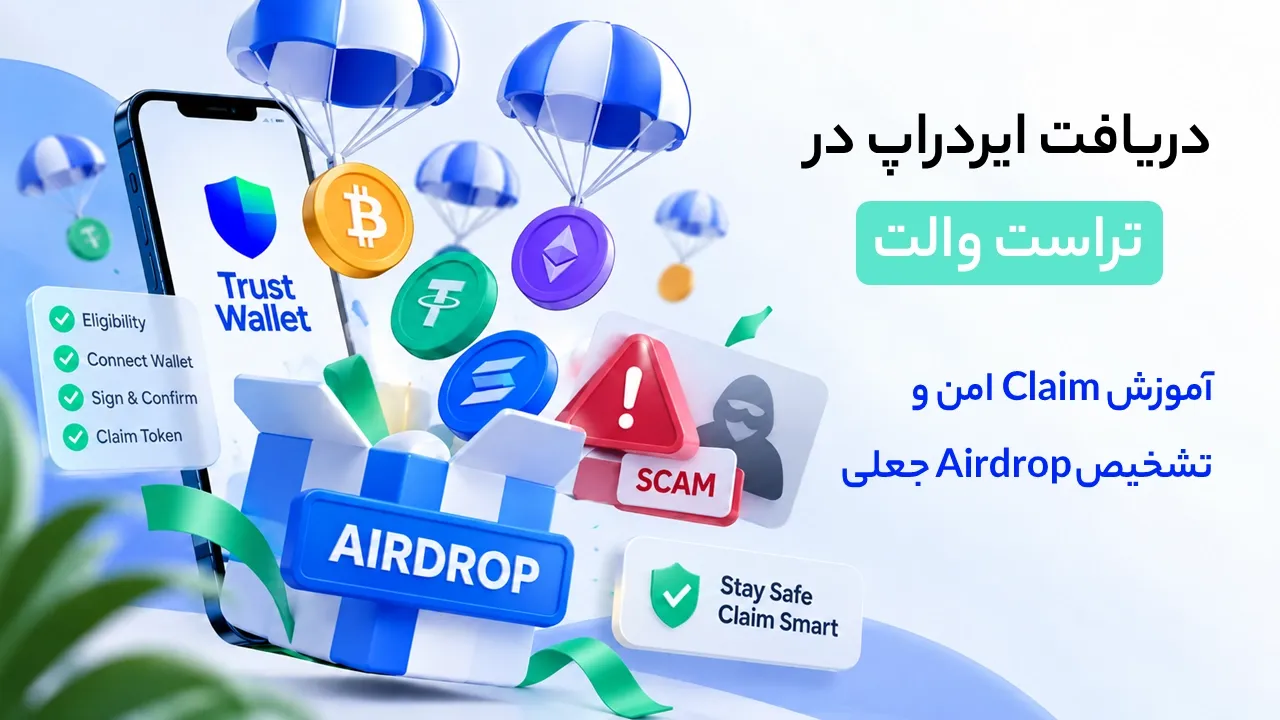
برای دریافت ایردراپ در تراست والت معمولاً نباید دنبال یک دکمه عمومی با نام «Airdrop» داخل کیف پول بگردید. در بیشتر ایردراپهای پروژههای Web3، خود پروژه صفحه Eligibility و Claim را ارائه میکند؛ شما آدرس واجد شرایط را با Trust Wallet متصل میکنید، شبکه و درخواست امضا یا تراکنش را بررسی میکنید و در صورت معتبر بودن فرایند، Claim را انجام میدهید.
مهمترین بخش کار، قبل از زدن دکمه Claim اتفاق میافتد: باید مطمئن شوید وارد دامنه رسمی پروژه شدهاید، همان Wallet واجد شرایط را انتخاب کردهاید، شبکه درست است و درخواست نمایشدادهشده در Trust Wallet واقعاً با دریافت توکن ارتباط دارد. Trust Wallet نیز در راهنمای رسمی خود توصیه میکند لینک ایردراپ از کانالهای رسمی پروژه تأیید شود، Recovery Phrase یا Private Key هرگز در اختیار سایت قرار نگیرد و مبلغی برای «فعالسازی» توکن به یک آدرس ناشناس ارسال نشود. یک Claim واقعی ممکن است Gas شبکه داشته باشد، اما این با ارسال دستی ارز به آدرس معرفیشده توسط سایت تفاوت دارد.
اگر هنوز کیف پول را نصب یا بازیابی نکردهاید، مراحل عمومی آن در صفحه تراست والت در سرزمین رایانه توضیح داده شده است و در این مقاله دوباره تکرار نمیشود.
نکته مهم: این آموزش درباره Airdrop پروژههای مستقل Web3 است. Trust Alpha محصول دیگری در اکوسیستم Trust Wallet است که Reward Poolهای آن داخل خود Trust Wallet ارائه میشوند و پاداشهای آن میتوانند درون برنامه Claim شوند. مسیر Trust Alpha را نباید به ایردراپهای خارجی تعمیم داد.
Airdrop، Snapshot، Eligibility و Claim چه تفاوتی دارند؟
چهار اصطلاحی که در صفحههای ایردراپ زیاد دیده میشوند، یک معنی ندارند:
اصطلاح | معنی |
|---|---|
Airdrop | توزیع توکن توسط یک پروژه میان گروهی از آدرسها یا کاربران براساس قواعد مشخص |
Snapshot | ثبت وضعیت بلاکچین یا فعالیت آدرسها در یک زمان یا Block مشخص برای محاسبه شرایط |
Eligibility | مشخص میکند یک آدرس طبق معیارهای پروژه واجد شرایط دریافت پاداش هست یا نه |
Claim | فرایندی که کاربر برای دریافت Allocation خود انجام میدهد؛ ممکن است شامل تراکنش On-chain باشد یا پروژه مدل دیگری داشته باشد |
بنابراین داشتن فعالیت در یک پروتکل یا نگهداری یک دارایی لزوماً به معنی دریافت قطعی ایردراپ نیست. شرایط Snapshot، حداقل فعالیت، محدوده زمانی، آدرسهای حذفشده، مهلت Claim و مقدار تخصیص را خود پروژه تعیین میکند.
همچنین همه ایردراپها نیازمند Claim دستی نیستند. بعضی پروژهها توکن را مستقیماً به آدرسها توزیع میکنند، در حالی که برخی دیگر یک Claim Contract دارند. در بعضی موارد نیز بخشی از توکن فوراً دریافت میشود و بخش دیگری تحت برنامه Vesting قرار میگیرد. راهنمای رسمی Trust Wallet نیز اشاره میکند که شرایط Claim و زمان توزیع میان پروژهها متفاوت است.
آیا میتوان برای Claim از Wallet دیگری استفاده کرد؟
فقط در صورتی که قواعد همان پروژه اجازه بدهند. اگر Eligibility به آدرسی تعلق گرفته که هنگام Snapshot ثبت شده، ساختن یک Wallet جدید باعث انتقال آن Eligibility نمیشود. ممکن است پروژه از شما بخواهد دقیقاً همان آدرس واجد شرایط را متصل و امضا کنید.
توصیه به استفاده از Wallet جدا بیشتر برای کاهش دامنه ریسک است: یعنی فعالیتهای پرریسک Web3 و کمپینهای آینده را با کیف پولی انجام دهید که سرمایه اصلی شما در آن نگهداری نمیشود. Trust Wallet نیز استفاده از Wallet اختصاصی برای Airdrop را بهعنوان یک اقدام امنیتی پیشنهاد میکند.
قبل از Claim ایردراپ چه چیزهایی را بررسی کنیم؟
پیش از اتصال Trust Wallet، حداقل این اطلاعات باید روشن باشد:
لینک رسمی Claim: از وبسایت، Documentation یا Announcement رسمی همان پروژه وارد شوید؛ لینک پیام خصوصی، تبلیغ ناشناس یا توکنی که ناگهان وارد Wallet شده مبنای مناسبی نیست.
آدرس واجد شرایط: اگر چند Account یا Wallet دارید، بررسی کنید Eligibility برای کدام آدرس ثبت شده است.
Network: مشخص کنید Claim روی کدام Mainnet انجام میشود. Ethereum، Base، BNB Smart Chain یا شبکه دیگری را فقط براساس نام توکن حدس نزنید.
مهلت Claim: بعضی Claimها Window زمانی محدود دارند.
Gas Token: اگر Claim تراکنش On-chain است، باید مقدار کافی از دارایی بومی همان شبکه برای Fee داشته باشید.
قرارداد Claim و Token: اگر پروژه Contract Address منتشر کرده است، آن را از مستندات رسمی و Explorer همان شبکه تطبیق دهید.
نوع درخواست: بدانید سایت قرار است فقط Wallet را Connect کند، Message بخواهد، Token Approval ایجاد کند یا یک Transaction واقعی ارسال کند.
اگر پروژه این اطلاعات را شفاف ارائه نمیکند، عجله برای Claim دلیل مناسبی برای قبول یک درخواست مبهم نیست.
آموزش دریافت ایردراپ در تراست والت
مسیر دقیق هر Airdrop با پروژه دیگر متفاوت است؛ بنابراین نمیتوان یک URL، Contract یا دکمه Claim را برای همه ایردراپها معرفی کرد. مراحل زیر چارچوبی است که برای یک Claim معتبر باید بررسی شود.
۱. لینک Claim را از منبع رسمی پیدا کنید
از صفحه اصلی پروژه یا Documentation رسمی آن وارد بخش Airdrop، Claim یا Token Distribution شوید. بهتر است دامنه را با بیش از یک کانال رسمی پروژه تطبیق دهید؛ بهخصوص اگر لینک از X، Discord یا Telegram پیدا شده است.
به نتیجه تبلیغاتی موتور جستوجو، پیام خصوصی مدیر جعلی یا سایتی که دامنه آن فقط یک کاراکتر با دامنه اصلی تفاوت دارد اعتماد نکنید. Trust Wallet نیز در راهنمای ایردراپ خود تأکید میکند که لینک باید از کانالهای رسمی پروژه تأیید شود.
۲. Eligibility را با همان آدرس موردنظر بررسی کنید
اگر پروژه Eligibility Checker دارد، آدرس Wallet خود را وارد یا کیف پول را متصل کنید. در این مرحله بررسی کنید Account انتخابشده همان آدرسی است که در دوره Snapshot استفاده کردهاید.
یک Checker معمولی برای بررسی آدرس عمومی شما به Seed Phrase، Recovery Phrase یا Private Key نیاز ندارد. اگر سایتی برای نمایش Eligibility یکی از این اطلاعات را میخواهد، فرایند را متوقف کنید.
اگر نتیجه Not Eligible بود، فوراً سراغ Wallet یا سایت دیگری نروید. ابتدا قوانین Snapshot، شبکه، Account انتخابشده و مهلت Claim را با مستندات پروژه تطبیق دهید.
۳. Trust Wallet را به صفحه رسمی Claim متصل کنید
روی آیفون، DApp میتواند از Web3 Browser تراست والت یا روشهای اتصال سازگار مانند WalletConnect استفاده کند. مستندات فعلی Trust Wallet وجود DApp Browser را در اپ و پشتیبانی WalletConnect v2 برای اتصال Wallet به DAppها تأیید میکنند. روی دسکتاپ نیز در صورت پشتیبانی DApp میتوان از Browser Extension استفاده کرد. روش اتصال نهایی به پیادهسازی همان DApp بستگی دارد.
در مرحله Connect، دامنه و Account را دوباره کنترل کنید. اتصال ساده Wallet به DApp بهتنهایی Token Approval محسوب نمیشود و معمولاً تراکنش On-chain یا Gas ندارد؛ مرحلههای بعدی Sign یا Transaction هستند که باید جداگانه بررسی شوند.
۴. شبکه را با اطلاعات رسمی Airdrop تطبیق دهید
هیچ «شبکه پیشفرض ایردراپ» وجود ندارد. اگر پروژه Claim را روی Ethereum Mainnet تعریف کرده است، انتخاب یک شبکه ارزانتر مثل Base یا BNB Smart Chain همان Claim را انجام نمیدهد.
همچنین Testnet را با Mainnet اشتباه نگیرید. وجود یک Contract همنام یا توکن مشابه روی شبکه دیگر اثبات نمیکند که Claim رسمی روی آن شبکه انجام میشود.
۵. Sign، Approval و Claim Transaction را با هم اشتباه نگیرید
این مرحله مهمترین بخش امنیتی Claim است. Trust Wallet ممکن است بسته به طراحی DApp یکی از چند نوع Request را نمایش دهد:
درخواست | اثر معمول |
|---|---|
| DApp آدرس عمومی Wallet را میبیند؛ بهتنهایی مجوز خرج توکن نیست |
| یک پیام یا داده امضا میشود؛ معمولاً Off-chain و بدون Gas است، اما ممکن است Authorization مهمی باشد |
| به Contract یا Spender اجازه استفاده از یک Token داده میشود |
| تراکنش روی شبکه ارسال میشود و معمولاً Gas دارد |
برای جزئیات بیشتر، راهنمای تفاوت Sign، Approve و Confirm در تراست والت را ببینید.
در یک Claim ساده، دریافت توکن نباید بیدلیل نیازمند Spending Approval روی داراییهای فعلی شما باشد. اگر برای دریافت یک Airdrop، سایت ناگهان از شما میخواهد دسترسی نامحدود به USDT، USDC یا توکن دیگری بدهید، ادامه ندهید مگر اینکه مستندات فنی رسمی پروژه دقیقاً توضیح دهند این مجوز چرا لازم است و Contract و مقدار Permission قابل تأیید باشند.
حتی Sign Message نیز همیشه بیخطر نیست. بعضی Signatureها میتوانند Permit یا Authorization ایجاد کنند؛ «Gas ندارد» به معنی «هیچ اختیار مالی ایجاد نمیکند» نیست.
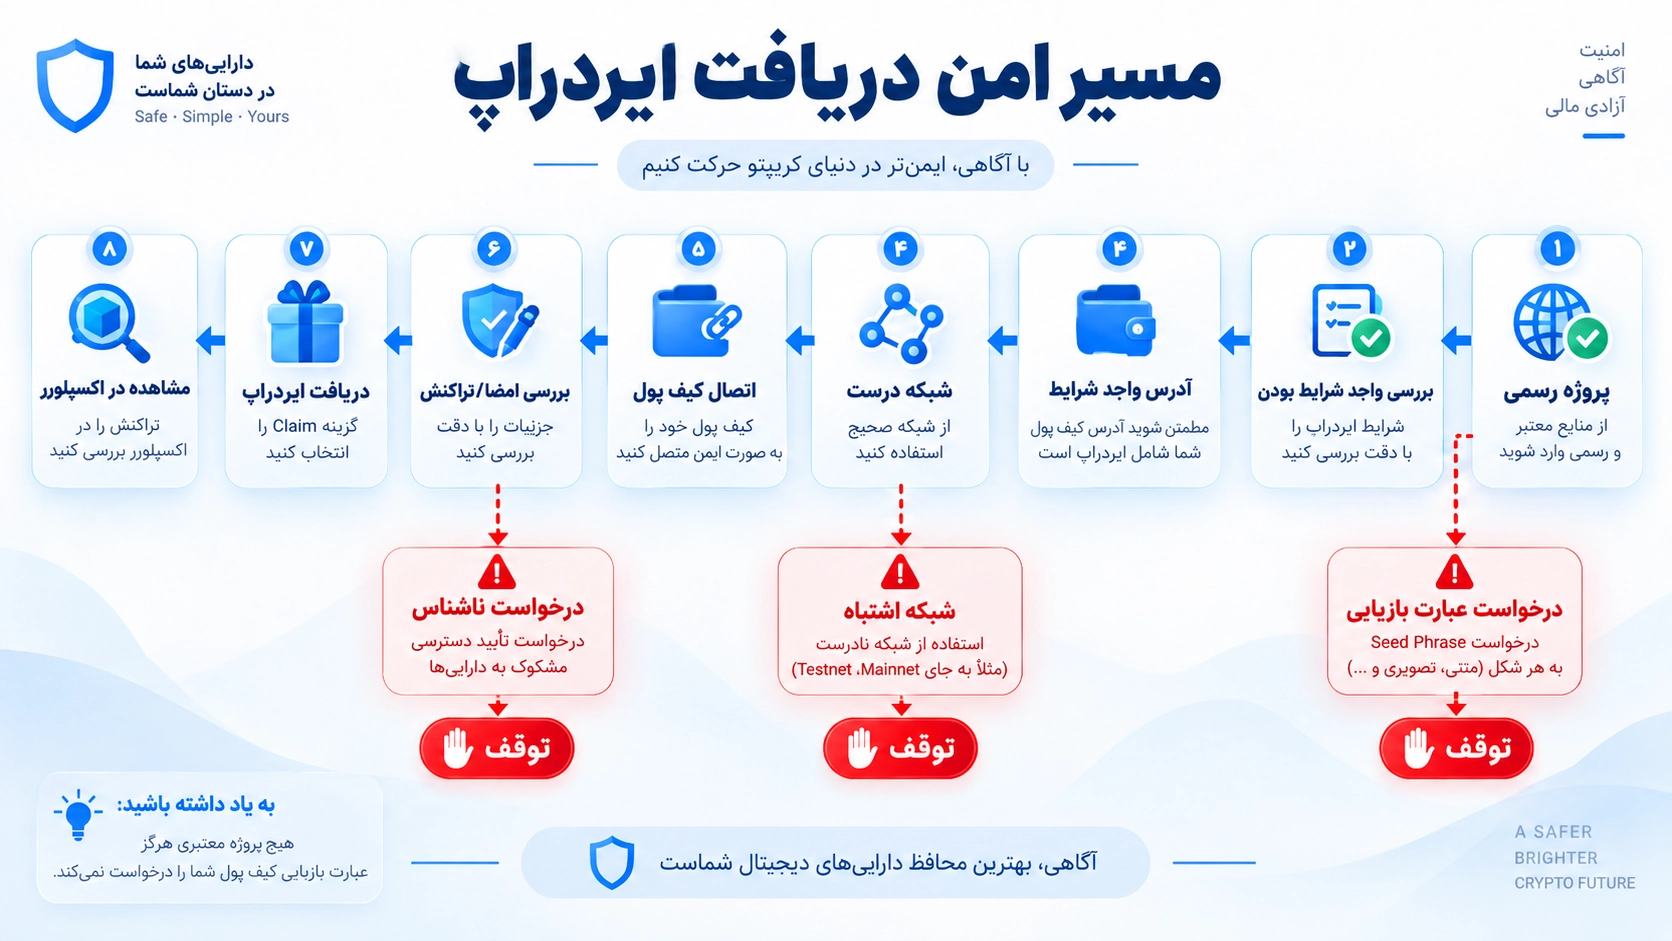
۶. هشدار Security Scanner را قبل از امضا بخوانید
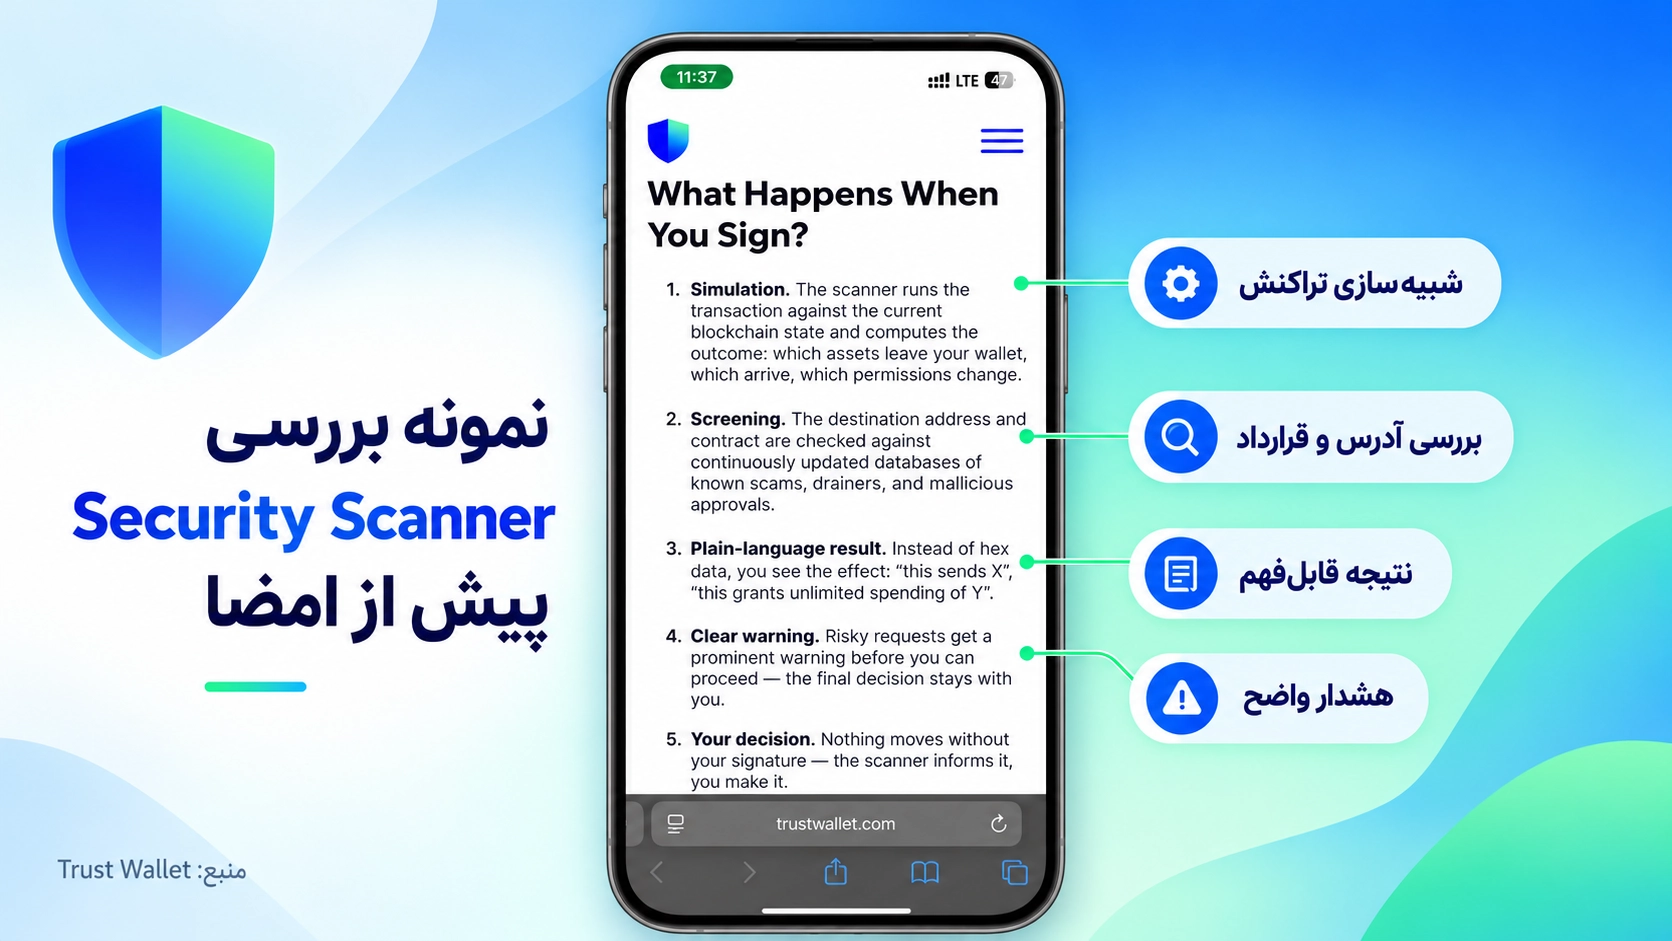
Trust Wallet در شبکههای تحت پوشش، Security Scanner را در Signing Flow قرار داده است. این سیستم میتواند نتیجه احتمالی تراکنش را شبیهسازی کند، مقصد را با قراردادهای شناختهشده Scam و Drainer مقایسه کند و درباره Token Approvalهای مشکوک هشدار دهد. این قابلیت در موبایل و Browser Extension برای شبکههای تحت پوشش بهصورت بخشی از فرایند بررسی تراکنش عمل میکند.
اگر هنگام Claim هشدار High Risk یا توضیحی درباره انتقال دارایی، مجوز نامحدود یا Contract مشکوک مشاهده کردید، صرفاً بهخاطر نزدیکشدن Deadline آن را نادیده نگیرید.
در عین حال، نبود Warning هم مهر تأیید امنیت نیست. Trust Wallet صریحاً میگوید قراردادهای بسیار جدید یا بعضی Signatureهای خارج از زنجیره ممکن است بهطور کامل توسط شبیهسازی پوشش داده نشوند. برای معنی هشدارها میتوانید راهنمای Security Scanner تراست والت را ببینید.
۷. Gas را بررسی و Claim Transaction را ارسال کنید
اگر Claim یک تراکنش On-chain باشد، شبکه برای اجرای قرارداد Fee دریافت میکند. دارایی موردنیاز برای Gas به شبکه بستگی دارد؛ برای مثال Gas روی Ethereum با ETH پرداخت میشود. مقدار Fee نیز میتواند با وضعیت شبکه و پیچیدگی تراکنش تغییر کند. در Ethereum حتی تراکنشی که پس از شروع اجرا Revert شود ممکن است Gas مصرف کند.
تفاوت مهم اینجاست:
Gas معتبر در صفحه Review کیف پول و در قالب Fee تراکنش همان شبکه نمایش داده میشود.
درخواست مشکوک میگوید ابتدا مقدار مشخصی ETH، BNB یا ارز دیگری را به یک آدرس ارسال کنید تا Airdrop «فعال» شود.
Trust Wallet مورد دوم را از نشانههای Scam معرفی میکند.
بعضی پروژهها ممکن است روش Gasless یا Sponsored Transaction داشته باشند؛ بنابراین نبود Gas هم بهتنهایی نشانه جعلی بودن نیست. معیار، مستندات رسمی و محتوای واقعی Request است.
۸. نتیجه Claim را روی بلاکچین بررسی کنید
بعد از ارسال تراکنش، Transaction Hash یا TXID را نگه دارید و وضعیت آن را در Explorer رسمی همان شبکه بررسی کنید. نتیجه مورد انتظار این است که تراکنش Success شده باشد و در صورت توزیع فوری، انتقال یا ثبت Claim مربوط به آدرس شما قابل مشاهده باشد.
اگر تراکنش Failed شده، چند بار پشتسرهم Claim را تکرار نکنید. ابتدا علت خطا، Network، موجودی Gas و وضعیت Contract را بررسی کنید.
بعد از Claim چرا Token در Trust Wallet نمایش داده نمیشود؟
موفق شدن Claim و نمایش Token در صفحه اصلی کیف پول دو موضوع جدا هستند. ابتدا وضعیت بلاکچین را بررسی کنید؛ اگر Explorer نشان میدهد Token به آدرس شما رسیده ولی در Trust Wallet دیده نمیشود، احتمال دارد توکن هنوز در فهرست قابلنمایش Wallet فعال نشده باشد.
دلایل معمول را میتوان اینطور از هم جدا کرد:
وضعیت | چه چیزی را بررسی کنیم؟ |
|---|---|
Claim هنوز Pending یا Failed است | TXID و Status تراکنش |
پروژه Vesting یا توزیع زمانبندیشده دارد | Tokenomics و Claim Schedule رسمی |
Wallet اشتباه باز است | آدرس دریافتکننده در Explorer |
Network اشتباه انتخاب شده | Chain ID یا Explorer همان شبکه |
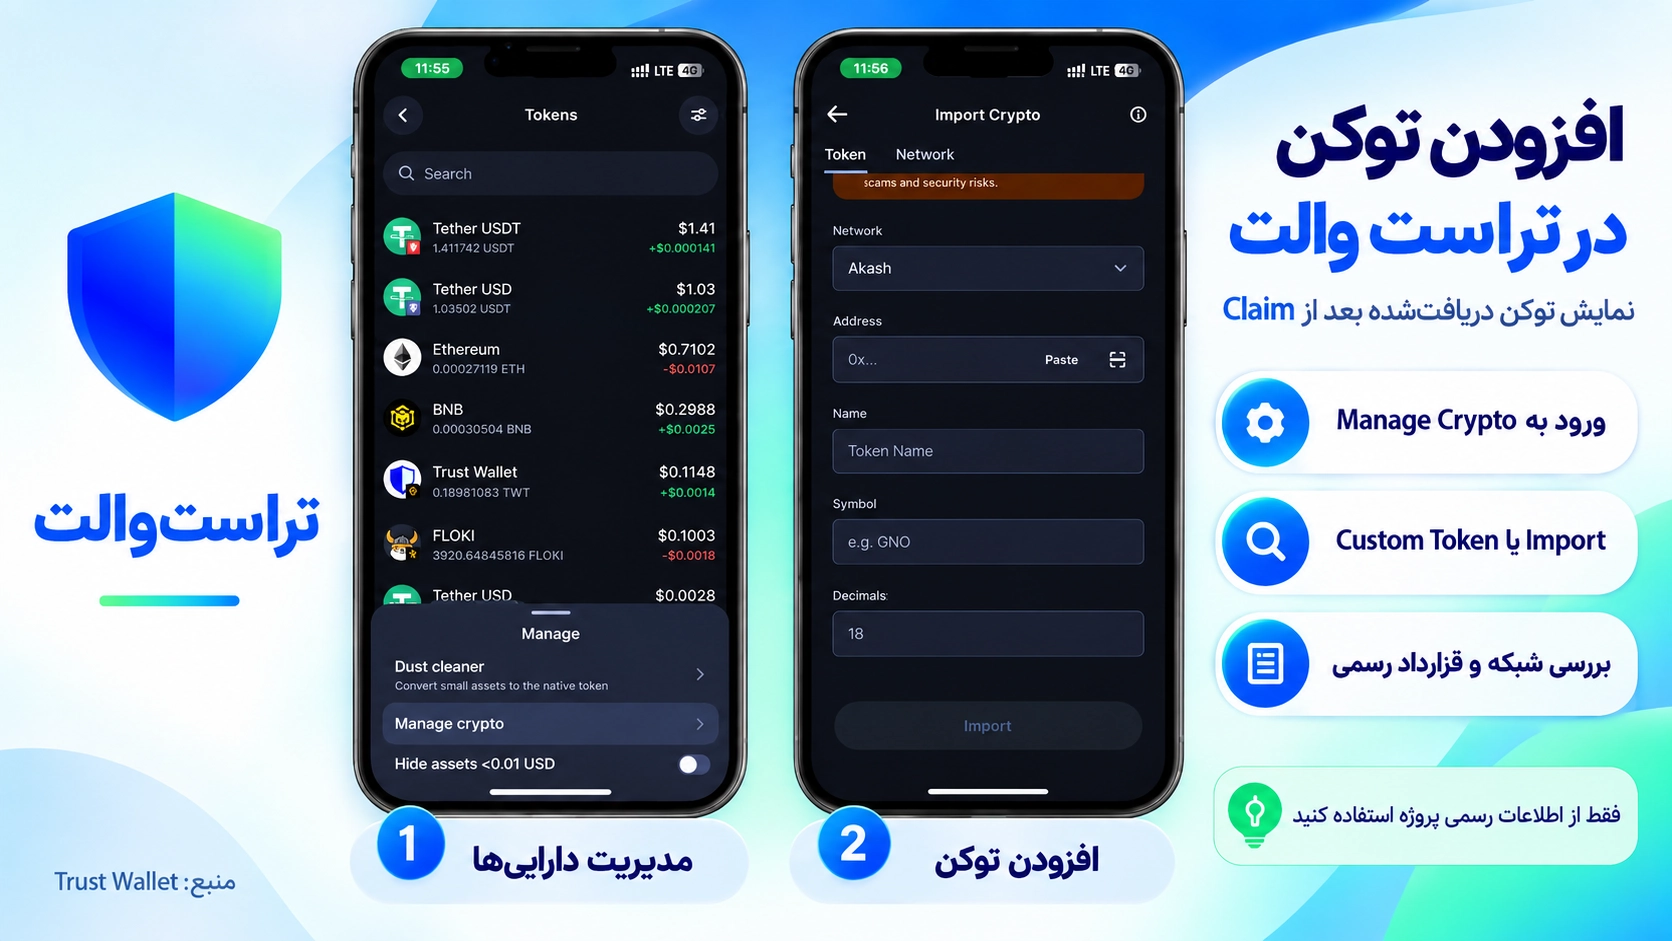
Token در صفحه اصلی فعال نیست | Manage Crypto / جستوجوی توکن |
Token بهصورت Custom شناخته میشود | Network + Contract Address رسمی |
Claim مربوط به NFT است | بخش NFT و استاندارد دارایی، نه فهرست Tokenهای عادی |
برای اضافهکردن Custom Token، Contract Address را از وبسایت یا مستندات رسمی پروژه بگیرید و آن را با Explorer شبکه تطبیق دهید. افزودن قرارداد به Trust Wallet توکن جدیدی ایجاد یا منتقل نمیکند؛ فقط به Wallet میگوید موجودی همان قرارداد را روی همان شبکه نمایش دهد.
مراحل کامل در آموزش اضافه کردن Custom Token به تراست والت آمده است.
Airdrop جعلی را چگونه تشخیص دهیم؟
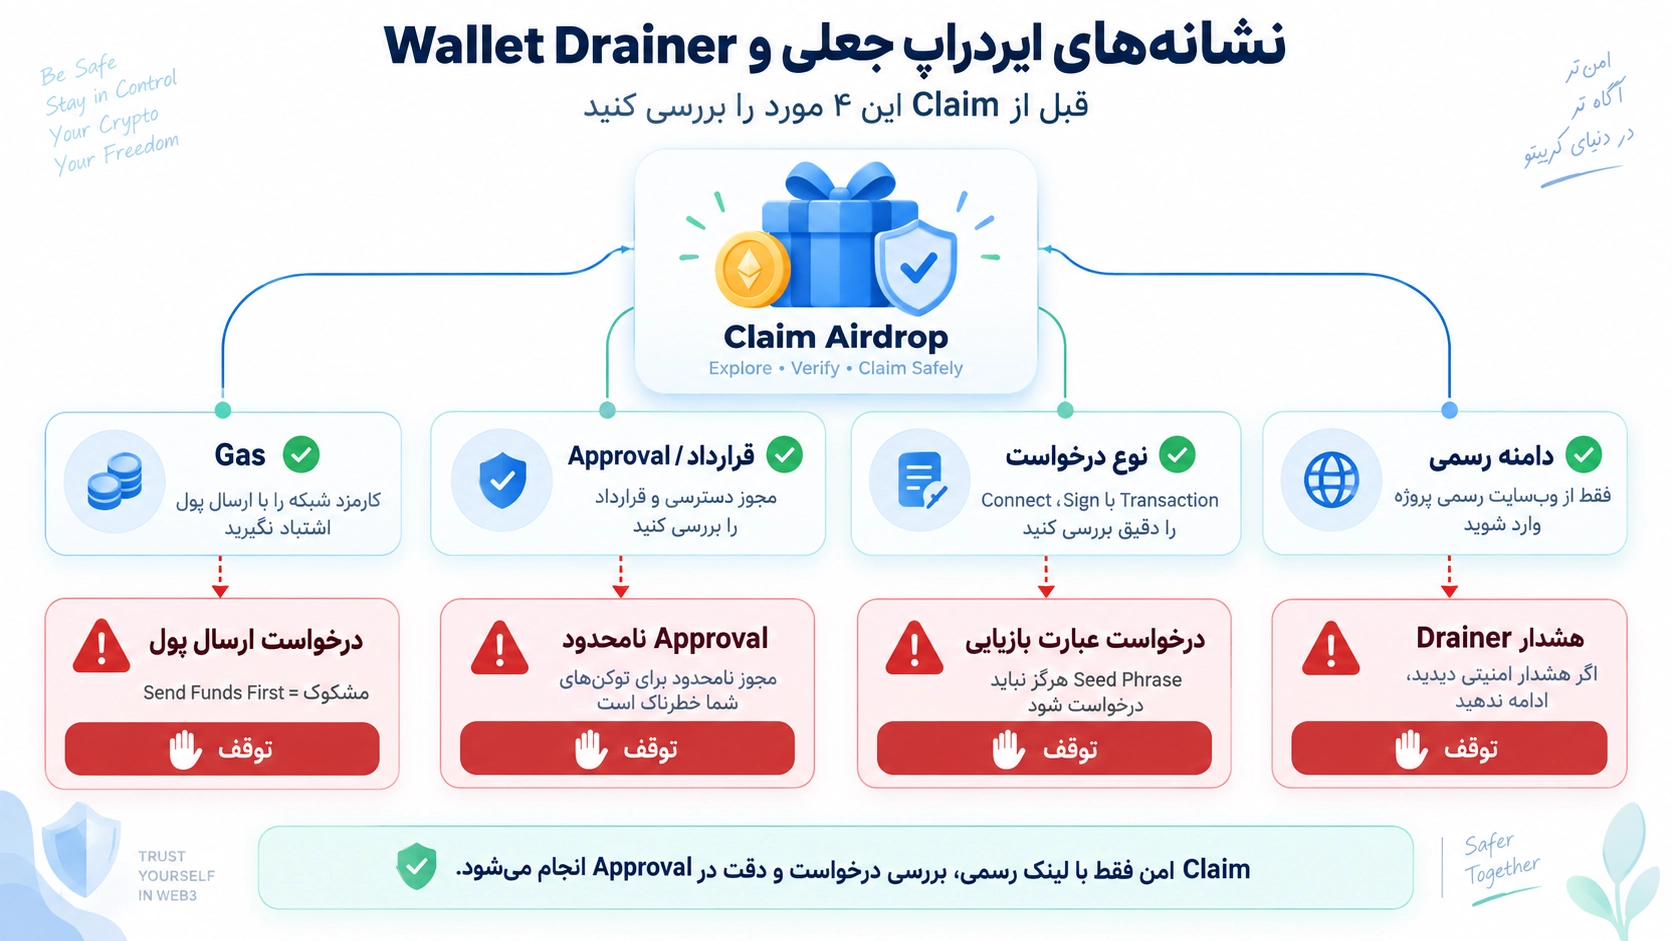
Airdrop یکی از پوششهای رایج حملات Phishing و Wallet Drainer است، چون کاربر انتظار دارد برای دریافت پاداش روی Claim کلیک کند. Trust Wallet در توضیحات جدید Security Scanner نیز از Claim ایردراپ جعلی بهعنوان یکی از سناریوهایی یاد میکند که ممکن است پشت ظاهر بیخطر، تراکنش یا Approval مخرب قرار گرفته باشد.
نشانه | خطر احتمالی | اقدام مناسب |
|---|---|---|
درخواست Seed Phrase یا Private Key | تصاحب کامل Wallet | صفحه را ببندید و هیچ اطلاعاتی وارد نکنید |
درخواست ارسال ارز به یک آدرس برای Activation | Advance-fee Scam | پرداخت نکنید |
| امکان خرجکردن Token توسط Contract | Reject و بررسی Contract |
Sign مبهم یا Permit بدون توضیح | ایجاد Authorization خارج از انتظار | تا مشخصشدن اثر Signature امضا نکنید |
دامنه مشابه ولی نه دقیقاً رسمی | Phishing | از وبسایت رسمی پروژه وارد شوید |
Token ناشناس با لینک Claim داخل نام یا توضیح | Scam Token / Phishing | با Token یا لینک آن تعامل نکنید |
هشدار Drainer یا High Risk در Wallet | قرارداد یا الگوی مشکوک شناختهشده | Claim را متوقف کنید |
اگر توکنی بدون انتظار وارد Wallet شده، صرف وجود آن را «ایردراپ معتبر» تلقی نکنید. بعضی Scam Tokenها برای هدایت کاربر به یک سایت مخرب ارسال میشوند. Trust Wallet نیز درباره تعامل با توکنهای ناخواسته هشدار میدهد. راهنمای جداگانه تشخیص توکن ناشناس و Scam Token در تراست والت این سناریو را دقیقتر بررسی میکند.
Wallet Drainer هنگام Claim چگونه دارایی را سرقت میکند؟
Wallet Drainer الزاماً با دزدیدن Seed Phrase شروع نمیشود. یک سایت جعلی ممکن است شما را متقاعد کند تراکنش، Token Approval یا Signatureای را امضا کنید که اختیار انتقال بخشی از داراییها را ایجاد میکند. Trust Wallet این نوع سرقت را نمونهای از «authorized theft» توصیف میکند؛ یعنی قربانی خودش Request را امضا کرده، اما اثر واقعی آن چیزی نبوده که از ظاهر سایت برداشت کرده است.
به همین دلیل «فقط Connect کردم» با «Approve کردم» یکسان نیست. اتصال ساده معمولاً اختیار خرج دارایی ایجاد نمیکند، اما Approval میتواند یک Spender را مجاز کند Token مشخصی را جابهجا کند. قطعکردن اتصال سایت نیز Approval ثبتشده روی بلاکچین را خودکار حذف نمیکند.
Trust Wallet در نسخههای فعلی امکان مشاهده و Revoke کردن Approvalهای فعال را در موبایل و Browser Extension ارائه میکند. Revoke خود یک تراکنش On-chain است و بسته به شبکه میتواند Gas داشته باشد.
اگر به Airdrop مشکوک وصل شدیم چه کنیم؟
اقدام مناسب به کاری که انجام دادهاید بستگی دارد:
فقط Connect کردهاید: Session را قطع کنید و هیچ درخواست بعدی را Sign نکنید. اتصال ساده بهتنهایی معادل اجازه خرج توکن نیست.
Token Approval دادهاید: Approvalهای فعال را بررسی کنید و مجوز مشکوک را Revoke کنید. منتظر خالیشدن Wallet نمانید.
Signature یا Transaction نامفهوم امضا کردهاید: TXID، Contract، داراییها و Approvalهای مرتبط را بررسی کنید. اگر نوع Signature روشن نیست یا دارایی اصلی در معرض خطر است، انتقال داراییها به Wallet امن جدید میتواند نیاز به بررسی فوری داشته باشد.
Recovery Phrase یا Private Key را در سایت وارد کردهاید: آن Wallet را باید در معرض افشای کامل کلید در نظر گرفت. تغییر رمز ورود برنامه یا Disconnect کردن سایت، Seed افشاشده را امن نمیکند؛ یک Wallet جدید با Recovery Phrase جدید ایجاد و داراییها را با دقت منتقل کنید.
چرا Wallet جدا برای Claimهای پرریسک مفید است؟
Wallet جدا باعث «امن شدن» قرارداد مخرب نمیشود، اما میتواند خسارت احتمالی را محدود کند. اگر کیف پول مخصوص فعالیت Web3 مقدار کمی Gas و دارایی داشته باشد، یک Approval یا Signature مخرب به داراییهای نگهداریشده در Wallet اصلی دسترسی مستقیم ندارد؛ البته به شرط اینکه دو Wallet از Recovery Phrase جداگانه استفاده کنند.
بااینحال این توصیه را نباید بعد از Snapshot بهصورت مکانیکی اجرا کرد. اگر Allocation به آدرس اصلی شما تعلق گرفته است، ممکن است Claim فقط با همان Eligible Address ممکن باشد. در چنین وضعیتی ابتدا Documentation رسمی پروژه را بررسی کنید و فرض نکنید با ساخت Wallet جدید، حق Claim نیز منتقل میشود.
برای کمپینهای آینده، جداکردن Wallet فعالیتهای ناشناخته از کیف پول نگهداری بلندمدت رویکرد منطقیتری است. Trust Wallet نیز در راهنمای رسمی ایردراپ خود استفاده از Wallet اختصاصی را برای محدودکردن ریسک داراییهای اصلی پیشنهاد میکند.
چکلیست نهایی قبل از زدن Claim
قبل از آخرین تأیید، باید بتوانید به این سؤالها پاسخ روشن بدهید: آیا دامنه رسمی است؟ آیا این دقیقاً همان آدرس Eligible است؟ Claim روی چه Networkی انجام میشود؟ درخواست Wallet یک Connect، Message، Approval یا Transaction است؟ چه دارایی یا Permissionی تغییر میکند؟ Fee داخل Wallet چقدر است و با چه Tokenی پرداخت میشود؟ Contract مقصد با منبع رسمی تطبیق دارد؟ آیا Security Scanner هشدار داده است؟ و اگر تراکنش انجام شود، نتیجه آن را در کدام Explorer بررسی خواهید کرد؟
اگر یکی از این موارد نامشخص است، از دست دادن یک Deadline احتمالی از امضای Requestی که اثر آن را نمیدانید کمخطرتر است.
سؤالات متداول
آیا برای Claim ایردراپ همیشه باید Gas پرداخت کرد؟
خیر. نوع Claim را پروژه تعیین میکند. Claimهای On-chain معمولاً Fee شبکه دارند، اما توزیع مستقیم یا بعضی روشهای Sponsored/Gasless ممکن است نیاز به پرداخت Gas توسط کاربر نداشته باشند. مبلغی که یک سایت از شما میخواهد جداگانه به آدرسی برای «فعالسازی» بفرستید، با Network Fee داخل Wallet یکی نیست.
چرا Eligibility دارم اما Trust Wallet اجازه Claim نمیدهد؟
ابتدا Account، Network، مهلت Claim و شرایط پروژه را بررسی کنید. ممکن است Allocation به آدرس دیگری تعلق داشته باشد، Claim هنوز آغاز نشده باشد، Window تمام شده باشد یا DApp روی شبکه دیگری قرار داشته باشد. بدون مستندات رسمی، شبکه یا Contract را حدس نزنید.
آیا Connect کردن Trust Wallet به سایت میتواند بهتنهایی دارایی را منتقل کند؟
اتصال ساده معمولاً فقط آدرس عمومی Wallet را در اختیار DApp میگذارد و بهتنهایی Token Approval نیست. خطر اصلی زمانی ایجاد میشود که درخواست Sign، Permit، Approval یا Transaction را تأیید کنید. بااینحال اتصال به سایت ناشناس را نشانه امنبودن آن تلقی نکنید.
چرا بعد از Claim توکن در Trust Wallet نیست؟
ابتدا TXID را در Explorer بررسی کنید. اگر انتقال موفق بوده، Network و Contract Token را کنترل کنید و در صورت نیاز نمایش آن را در Manage Crypto فعال یا Custom Token را با قرارداد رسمی اضافه کنید. اگر پروژه Vesting دارد، ممکن است تمام Allocation فوراً منتقل نشده باشد.
آیا هشدار ندادن Security Scanner یعنی Airdrop امن است؟
خیر. Security Scanner میتواند تهدیدها و Approvalهای شناختهشده را شناسایی و تراکنش را شبیهسازی کند، اما Trust Wallet صریحاً میگوید هیچ Scannerای تمام Signatureها را امن نمیکند و تهدیدهای تازه یا بعضی درخواستهای Off-chain ممکن است کامل پوشش داده نشوند.
اگر Eligibility برای Wallet اصلی من است، بهتر است با Wallet جدید Claim کنم؟
نه لزوماً. اگر Eligibility به آدرس مشخصی در Snapshot تعلق گرفته باشد، Wallet جدید ممکن است اصلاً حق Claim نداشته باشد. Wallet جدا بیشتر برای مشارکتهای آینده یا زمانی مفید است که پروژه اجازه انتخاب آدرس دریافتکننده را میدهد. قواعد همان Airdrop تعیینکننده است.
منابع رسمی
Trust Wallet — Exploring Crypto Airdrops: How to Claim Them Safely؛ راهنمای رسمی بررسی Eligibility، اتصال Wallet، Wallet جدا، Seed Phrase و نشانههای Scam.
Trust Wallet — How the Trust Wallet Security Scanner Works؛ منتشرشده ۱۳ اوت و بهروزرسانیشده ۱۴ اوت ۲۰۲۶، درباره Transaction Simulation، Drainer و Approvalهای مشکوک.
Trust Wallet Developer Docs — Mobile / WalletConnect؛ مستندات اتصال DApp به Trust Wallet از طریق WalletConnect v2.
Trust Wallet — Control and Revoke Token Approvals؛ راهنمای مشاهده و Revoke مجوزهای Token در موبایل و Extension.
Ethereum.org — Gas and Fees؛ مستندات رسمی Gas، پرداخت Fee با ETH و رفتار Fee در تراکنشهای اجراشده یا Revertشده.
Trust Wallet — Introducing Trust Alpha؛ برای تفکیک Reward Poolهای داخلی Trust Alpha از Airdrop پروژههای مستقل Web3.