رفع هشدار This dApp could be malicious در فانتوم؛ ادامه بدهیم یا نه؟
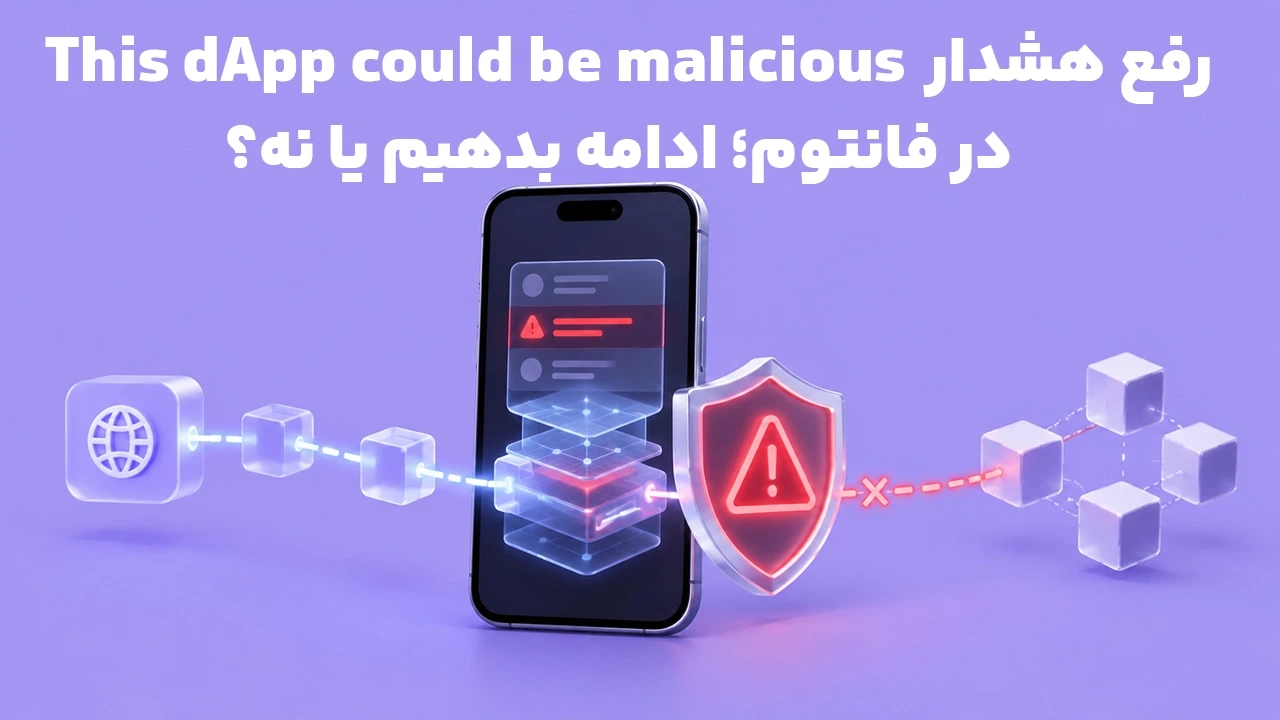
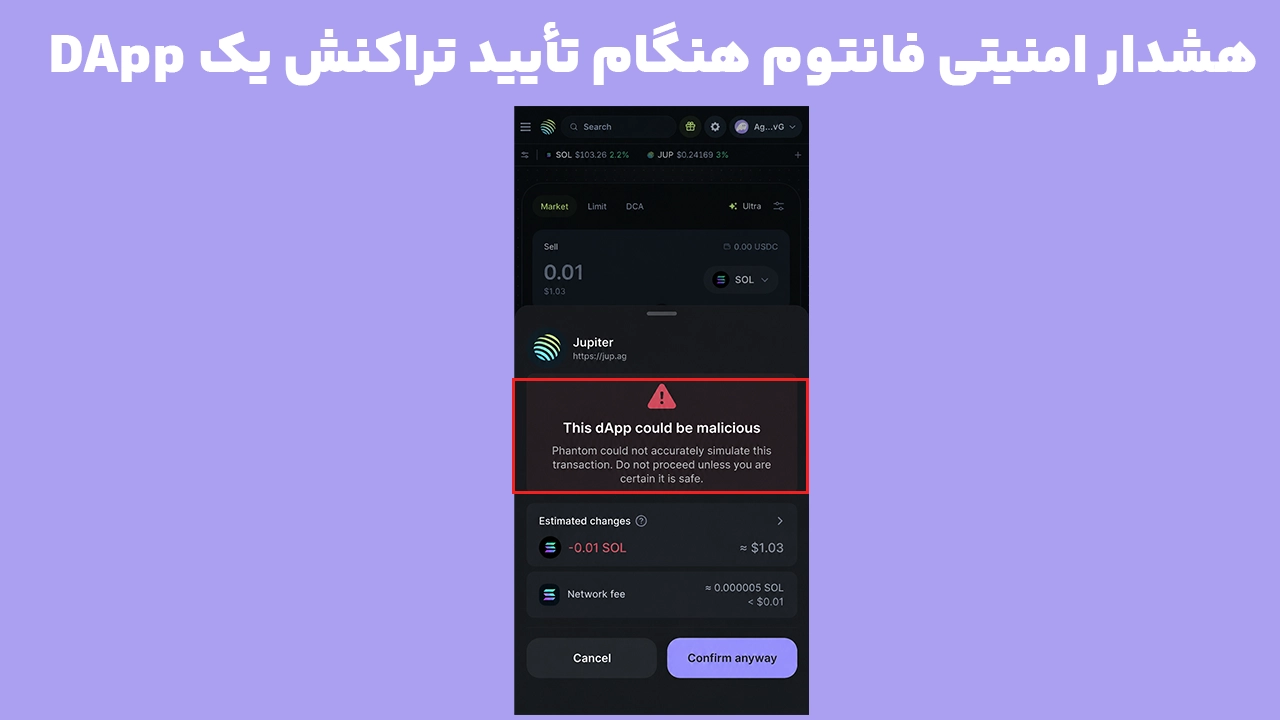
اگر هنگام کار با یک DApp در کیف پول فانتوم با هشدار This dApp could be malicious. Do not proceed unless you are certain it is safe روبهرو شدهاید، اقدام پیشفرض باید توقف تراکنش و بررسی بیشتر باشد؛ نه زدن سریع دکمه تأیید.
این پیام الزاماً ثابت نمیکند سایت کلاهبرداری است. طبق توضیح رسمی Phantom، این هشدار زمانی ظاهر میشود که کیف پول نتواند نتیجه تراکنش را پیش از ارسال با دقت کافی شبیهسازی کند. در نتیجه یکی از لایههای مهم بررسی امنیتی Phantom در دسترس نیست و کیف پول نمیتواند نتیجه احتمالی تراکنش را با اطمینان معمول پیشبینی کند.
بنابراین پاسخ کوتاه این است: تا زمانی که دامنه، عملکرد DApp، قرارداد و مجوزهای درخواستی را مستقل بررسی نکردهاید، ادامه ندهید. اگر حتی پس از بررسی نمیدانید دقیقاً چه چیزی را امضا میکنید، تراکنش را رد کنید.
هشدار This dApp could be malicious فانتوم دقیقاً یعنی چه؟
قبل از ارسال بعضی تراکنشها، Phantom تلاش میکند آنها را شبیهسازی یا Transaction Simulation کند. هدف این فرایند آن است که قبل از امضای نهایی، مشخص شود اجرای درخواست احتمالاً چه تغییری در حساب و داراییهای کاربر ایجاد میکند.
به زبان ساده، DApp تراکنشی را برای امضا میسازد و فانتوم تلاش میکند قبل از ارسال آن به بلاکچین، نتیجه احتمالی را بررسی کند. این کار میتواند به Wallet کمک کند تغییرات غیرمنتظره یا رفتارهای مشکوک را بهتر تشخیص دهد.
مشکل زمانی به وجود میآید که شبیهسازی نتیجه قابلاعتمادی ندهد. Phantom در راهنمای رسمی خود میگوید رفتارهای Dynamic یا Non-standard میتوانند مانع شبیهسازی دقیق شوند. در چنین شرایطی هشدار malicious dApp نمایش داده میشود؛ چون کیف پول دیگر نمیتواند همان سطح معمول محافظت و پیشنمایش را فراهم کند.
این تفاوت مهم است:
هشدار ≠ اثبات کلاهبرداری
اما همزمان:
هشدار ≠ تراکنش امن
در واقع Phantom میگوید «من نمیتوانم نتیجه این درخواست را با اطمینان لازم ارزیابی کنم؛ بنابراین خودت باید قبل از امضا مطمئن شوی.»
چرا حتی یک DApp معتبر ممکن است این هشدار را ایجاد کند؟
مشکل همیشه از مخرب بودن سایت نیست. مستندات توسعهدهندگان Phantom به مواردی مانند تراکنشهای دارای چند امضاکننده، ساختارهای بزرگ یا پیچیده و تراکنشهایی که در Simulation با خطا روبهرو میشوند اشاره میکند. برای تراکنشهای سولانا، Phantom به توسعهدهندگان توصیه میکند ساختار تراکنش را اصلاح و پیش از درخواست امضا، شبیهسازی RPC را نیز بررسی کنند.
بنابراین ممکن است یک سرویس واقعی نیز به دلیل نحوه ساخت تراکنش با هشدار مواجه شود. بااینحال، کاربر نباید صرفاً به دلیل شناختهشده بودن نام پروژه هشدار را نادیده بگیرد.
با دیدن هشدار فانتوم ادامه بدهیم یا تراکنش را متوقف کنیم؟
قاعده مناسب این است که ابتدا تراکنش را متوقف کنید و بعد تصمیم بگیرید. شرایط زیر میتواند به تصمیمگیری سریعتر کمک کند:
وضعیت | تصمیم مناسب |
|---|---|
DApp را از تبلیغ، پیام خصوصی یا لینک ناشناس باز کردهاید | توقف کنید |
دامنه با آدرس رسمی پروژه تفاوت دارد | توقف کنید |
نمیدانید تراکنش دقیقاً چه کاری انجام میدهد | توقف کنید |
درخواست انتقال دارایی، Approval یا Permit غیرمنتظره است | توقف کنید |
سایت از شما Seed Phrase یا Private Key میخواهد | فوراً خارج شوید |
DApp معتبر است ولی هشدار برای اولین بار ظاهر شده | فعلاً تأیید نکنید؛ علت را بررسی کنید |
دامنه، قرارداد و عملکرد تراکنش مستقل تأیید شدهاند | فقط پس از درک کامل ریسک درباره ادامه تصمیم بگیرید |
حتی در آخرین حالت نیز شبیهسازی ناموفق یک علامت هشدار است، نه چیزی که باید عادی تلقی شود.
اگر تنها دلیل شما برای ادامه این است که «قبلاً از این سایت استفاده کردهام»، «اسم پروژه معروف است» یا «کاربران دیگری هم تأیید کردهاند»، هنوز بررسی کافی انجام ندادهاید. وبسایت رسمی یک پروژه نیز ممکن است هک شود و حساب اجتماعی معتبر هم میتواند برای مدتی در اختیار مهاجم قرار گیرد.
قبل از ادامه DApp مشکوک در Phantom چه چیزهایی را بررسی کنیم؟
قبل از اینکه کیف پول فانتوم را به یک DApp متصل کنید یا هر تراکنشی را امضا کنید، اولین قدم بررسی دقیق آدرس سایتی است که وارد آن شدهاید. بسیاری از حملات فیشینگ با ساخت نسخهای مشابه از یک پلتفرم معتبر انجام میشوند؛ به طوری که ظاهر سایت کاملاً شبیه نسخه اصلی است اما دامنه آن تفاوت کوچکی دارد. بنابراین فقط به ظاهر حرفهای سایت یا نام پروژه اعتماد نکنید و آدرس را حرف به حرف با دامنهای که در منابع رسمی پروژه معرفی شده مقایسه کنید. وجود تغییراتی مانند یک حرف اضافه، خط تیره، پسوند متفاوت یا استفاده از دامنههای مشابه میتواند نشانه یک سایت جعلی باشد.
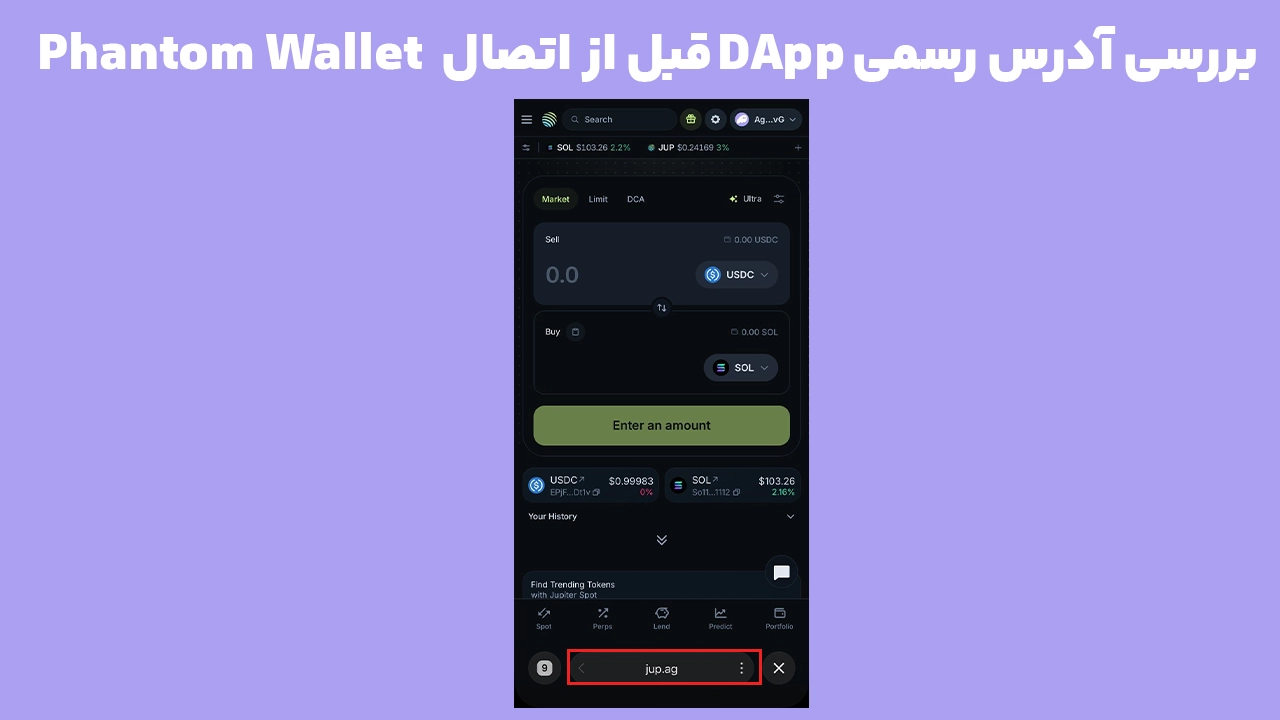
۱. ابتدا دامنه سایت را حرف به حرف بررسی کنید
اولین بررسی باید خود URL باشد.
لینک DApp را از وبسایت رسمی پروژه یا منابع رسمی آن پیدا کنید. به لینکهایی که از پیام خصوصی، کامنت شبکههای اجتماعی، تبلیغ موتور جستوجو، NFT اسپم یا توکن ناشناس دریافت کردهاید اعتماد نکنید.
Phantom نیز توصیه میکند URL پروژه از منابع رسمی تأیید شود و کاربران برای پیدا کردن برنامههای شناختهشده از بخش Explore خود Phantom استفاده کنند.
به تفاوتهای کوچک توجه کنید. مهاجم ممکن است فقط یک حرف را عوض کند، خط تیره اضافه کند یا از Subdomain گمراهکننده استفاده کند.
وجود HTTPS و علامت قفل مرورگر نیز بهتنهایی به معنای معتبر بودن DApp نیست؛ سایت فیشینگ هم میتواند گواهی HTTPS داشته باشد.
برای جزئیات بیشتر درباره اتصال و درخواستهای امضا، راهنمای اتصال کیف پول فانتوم به DAppها را نیز ببینید.
۲. بررسی کنید تراکنش با کاری که خودتان شروع کردهاید مطابقت دارد
فرض کنید در DApp روی Stake زدهاید، اما صفحه تأیید از انتقال توکن دیگری صحبت میکند. یا قصد Swap مقدار کمی توکن را دارید اما درخواست، مجوز گستردهای برای دارایی دیگری ایجاد میکند.
این اختلافها دلیل کافی برای توقف هستند.
قبل از تأیید به موارد زیر دقت کنید:
شبکهای که تراکنش روی آن انجام میشود؛
توکن و مقدار درگیر در عملیات؛
آدرس مقصد یا قرارداد، در صورت نمایش؛
تغییرات احتمالی موجودی؛
Approval یا Permit؛
مقدار مجوز Spend؛
درخواستهایی که هیچ ارتباطی با عملی که شروع کردهاید ندارند.
اتصال ساده Wallet را نیز با Approval اشتباه نگیرید. یک اتصال معمولی لزوماً اجازه انتقال توکن نمیدهد، اما درخواست بعدی DApp ممکن است شامل امضا، Approval یا تراکنش باشد.
۳. Contract Address یا Mint Address را بررسی کنید
اگر عملیات به یک توکن مربوط میشود، نام و لوگوی آن برای تشخیص اصالت کافی نیست.
در شبکههای EVM باید Contract Address و در سولانا Mint Address توکن را با منبع رسمی پروژه مقایسه کنید. سپس همان آدرس را در Explorer معتبر شبکه جستوجو کنید.
راهنمای کامل این کار در مقاله بررسی Contract Address در فانتوم و تشخیص توکن جعلی توضیح داده شده است.
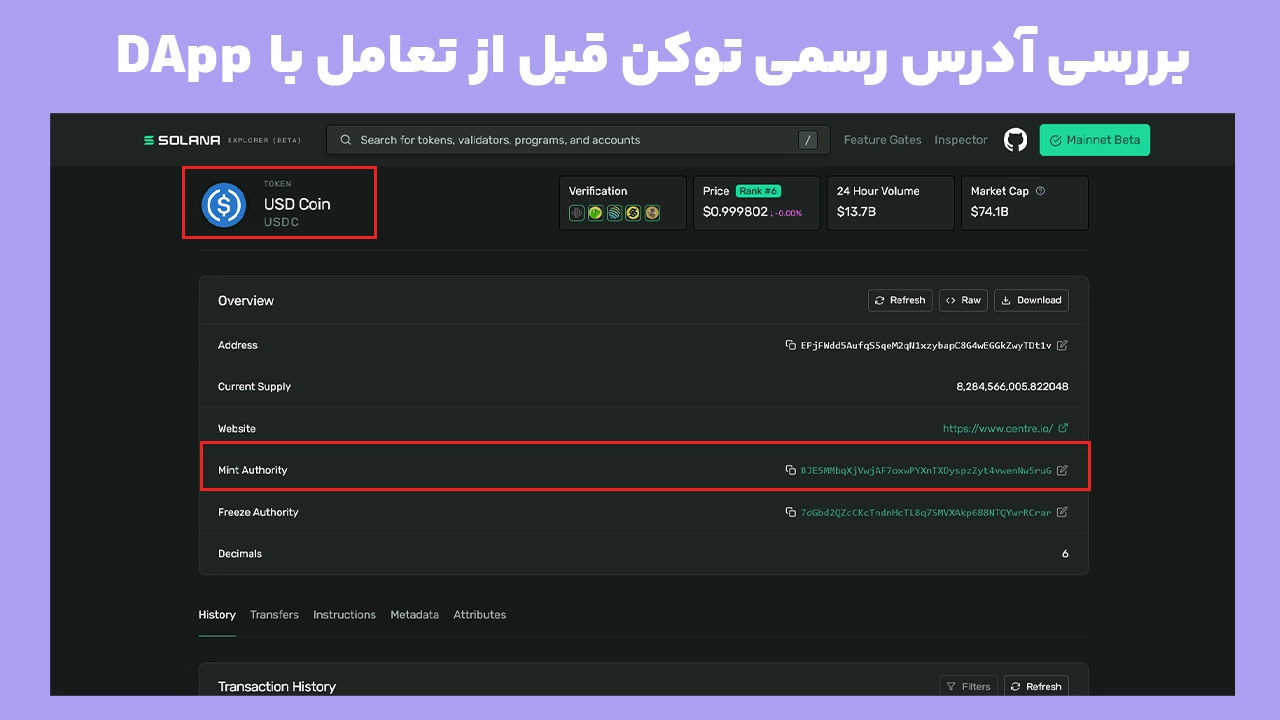
۴. سابقه خود DApp را جدا از ظاهر سایت بررسی کنید
ظاهر حرفهای وبسایت معیار امنیت نیست.
بررسی کنید آیا پروژه مستندات رسمی دارد، لینک DApp از وبسایت اصلی ارائه شده است، قراردادهای استفادهشده مشخصاند و آیا هشدار امنیتی یا حادثه اخیر درباره آن منتشر شده است.
وجود Audit نیز امتیاز مثبتی است، اما هیچ Audit قدیمی نمیتواند تضمین کند فرانتاند سایت، DNS یا قراردادهای جدید پروژه امروز بدون مشکل هستند.
۵. برای DAppهای ناشناخته از Wallet اصلی استفاده نکنید
اگر مجبورید یک پروتکل جدید یا آزمایشی را بررسی کنید، بهتر است Wallet روزمره Web3 را از حسابی که بخش اصلی دارایی شما در آن نگهداری میشود جدا کنید.
محدود کردن موجودی Account مورد استفاده، سقف خسارت بالقوه را کاهش میدهد؛ اما یک Wallet کمموجودی نیز مجوز خطرناک را بیخطر نمیکند. قبل از هر Approval همچنان باید جزئیات درخواست را بخوانید.
وقتی هشدار ظاهر شده، مرحلهبهمرحله چه کار کنیم؟
اگر همین حالا صفحه This dApp could be malicious جلوی شماست، این ترتیب مناسبتر است:
فعلاً Confirm نکنید.
دامنه DApp را یادداشت یا از آن اسکرینشات تهیه کنید.
درخواست فعلی را Reject یا Cancel کنید.
لینک رسمی پروژه را از منبعی مستقل پیدا کنید و دامنه را مقایسه کنید.
بررسی کنید عملی که شروع کردهاید دقیقاً چه تراکنشی باید ایجاد کند.
در صورت تعامل با توکن، Contract یا Mint Address را بررسی کنید.
هر Approval، Permit یا مجوز Spend را با هدف تراکنش مقایسه کنید.
درباره سابقه پروژه و هشدارهای امنیتی اخیر جستوجو کنید.
اگر هنوز علت هشدار روشن نیست، تراکنش را انجام ندهید.
فانتوم نیز در توصیه رسمی خود میگوید در صورت مشاهده هشدار تراکنش، ابتدا توقف و بررسی انجام شود.
آیا میتوان هشدار malicious فانتوم را خاموش یا دور زد؟
نادیدهگرفتن هشدار، راهحل مشکل نیست.
هدف اصلی نباید این باشد که «چطور Phantom را مجبور کنیم تراکنش را قبول کند؟»؛ سؤال درست این است که چرا Wallet نتوانسته نتیجه این تراکنش را با اطمینان لازم شبیهسازی کند؟
تغییر Wallet نیز اثبات نمیکند تراکنش امن است. اگر همان درخواست بدون هشدار در کیف پول دیگری باز شود، ممکن است فقط سیستم تحلیل آن Wallet متفاوت باشد.
اگر DApp واقعاً معتبر است و هشدار به اشتباه یا به دلیل ساختار فنی تراکنش ایجاد شده، مسئولیت اصلی رفع مشکل بر عهده توسعهدهنده است. Phantom برای توسعهدهندگان راهکارهایی مانند اصلاح نحوه مدیریت چند امضاکننده، کاهش پیچیدگی تراکنش و بررسی Simulation پیش از ارسال درخواست امضا ارائه کرده است.
تفاوت Connect، Sign، Approval و تراکنش چیست؟
یکی از دلایل تصمیمهای اشتباه این است که تمام درخواستهای DApp یکسان تصور میشوند.
درخواست | مفهوم |
|---|---|
Connect Wallet | برقراری ارتباط DApp با آدرس عمومی Wallet |
Sign Message | امضای پیام یا داده؛ باید محتوای آن بررسی شود |
Token Approval / Permit | دادن اجازه استفاده یا خرجکردن یک دارایی تحت شرایط مشخص |
Confirm Transaction | امضای تراکنشی که برای ثبت روی شبکه آماده شده است |
به همین دلیل قطع اتصال یک سایت نیز الزاماً Approval ثبتشده روی بلاکچین را از بین نمیبرد. در صورت وجود مجوز قبلی باید آن را جداگانه بررسی و در صورت لزوم Revoke کنید. راهنمای Revoke در فانتوم و لغو Token Approval این دو مفهوم را بهصورت جداگانه توضیح میدهد.
اگر تراکنش را با وجود هشدار تأیید کردهایم چه کنیم؟
مشاهده هشدار بهتنهایی به معنی هک شدن کیف پول نیست. حتی تأیید یک تراکنش نیز الزاماً به معنی سرقت دارایی نیست؛ ابتدا باید ببینید چه چیزی واقعاً روی بلاکچین ثبت شده است.
اگر بعد از تأیید مشکوک شدهاید:
دیگر هیچ درخواست جدیدی از همان DApp را امضا نکنید؛
Recent Activity فانتوم را بررسی کنید؛
TXID را در Explorer همان شبکه باز کنید؛
اتصال DApp مشکوک را قطع کنید؛
Approvalها یا مجوزهای باقیمانده را بررسی و در صورت نیاز Revoke کنید؛
موجودی و تراکنشهای خروجی غیرمنتظره را کنترل کنید.
اگر Seed Phrase یا Private Key را در خود سایت وارد کردهاید، موضوع بسیار جدیتر است. در این وضعیت صرف Disconnect یا Revoke کافی نیست؛ کیف پول باید در معرض خطر در نظر گرفته شود و داراییهای باقیمانده به Wallet جدید با اطلاعات بازیابی کاملاً تازه منتقل شوند.
اگر برداشت ناشناس رخ داده است، راهنمای هک شدن کیف پول فانتوم و اقدامات فوری پس از خالی شدن Wallet را دنبال کنید. Phantom نیز تأکید میکند تراکنشهای بلاکچینی نهایی هستند و در صورت تعامل با سایت مخرب باید سریعاً اتصالها و Approvalهای مشکوک بررسی شوند.
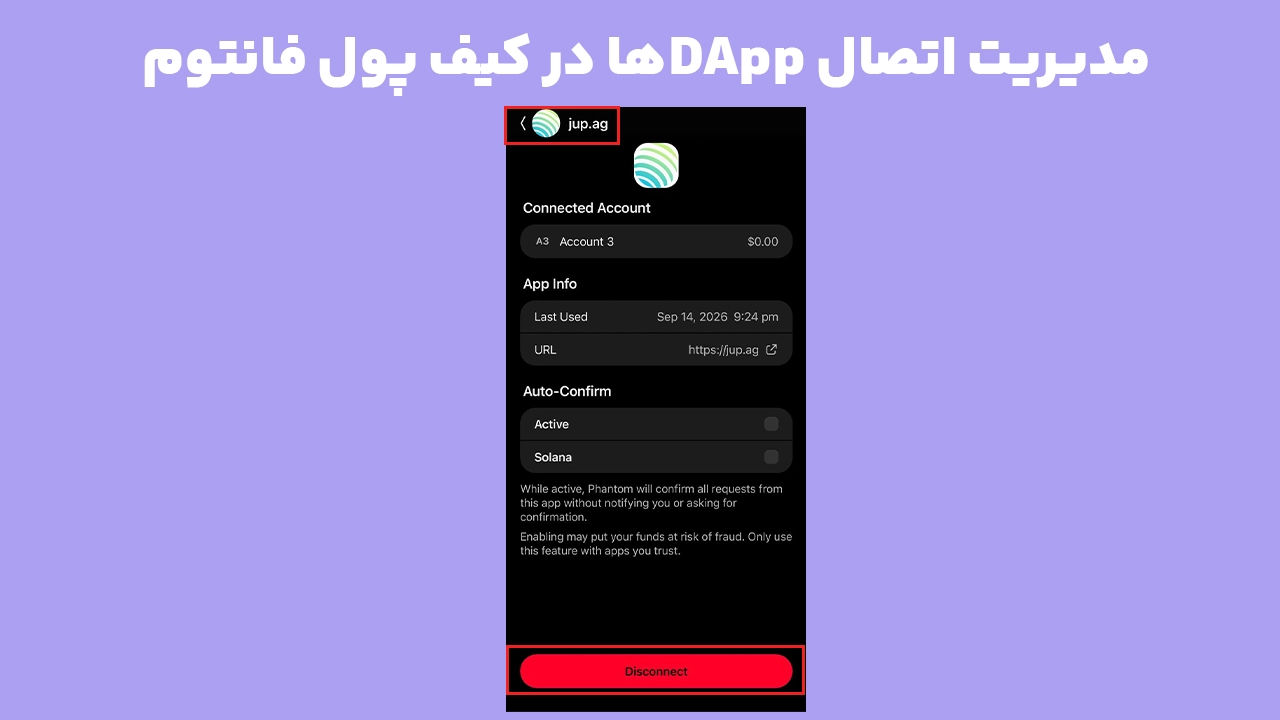
آیا هشدار This dApp could be malicious همان هشدار سایت فیشینگ است؟
نه لزوماً.
Phantom چند نوع هشدار امنیتی دارد. برای مثال، مستندات رسمی آن یک هشدار جداگانه برای دامنههای جدید یا بررسینشده با مضمون «This domain is new or has not been reviewed yet» معرفی میکند. هشدار This dApp could be malicious مشخصاً با ناتوانی Phantom در شبیهسازی مطمئن تراکنش ارتباط دارد.
البته ممکن است یک DApp واقعاً مخرب باشد و همزمان چنین هشداری نیز ایجاد کند. بنابراین تفاوت علت فنی هشدار نباید باعث کماهمیت دانستن آن شود.
آیا معروف بودن DApp برای ادامه تراکنش کافی است؟
خیر. شناختهشده بودن پروژه فقط یکی از نشانههای قابل بررسی است.
دامنهای که باز کردهاید باید همان دامنه واقعی پروژه باشد و خود تراکنش نیز باید با عملی که قصد انجام آن را دارید مطابقت داشته باشد. اعتماد به نام پروژه بدون بررسی URL یکی از روشهایی است که حملات فیشینگ از آن سوءاستفاده میکنند.
اگر Phantom تراکنش را شبیهسازی کند، یعنی تراکنش کاملاً امن است؟
خیر.
Transaction Simulation یک لایه امنیتی ارزشمند است، اما جایگزین بررسی دامنه، قرارداد و مجوزهای تراکنش نمیشود. شبیهسازی موفق نیز «Audit امنیتی DApp» محسوب نمیشود.
به همین دلیل هنگام استفاده از نسخه امن کیف پول فانتوم نیز مسئولیت بررسی درخواستهای امضا همچنان بر عهده کاربر است. خود صفحه فعلی فانتوم در سرزمین رایانه نیز هنگام اتصال به برنامههای غیرمتمرکز بر بررسی سایت، جزئیات تراکنش و مجوزهای درخواستی تأکید میکند.
آیا انجام تراکنش آزمایشی با مبلغ کم مشکل را حل میکند؟
همیشه نه.
برای یک انتقال ساده، آزمایش با مبلغ کم میتواند ریسک اشتباه در آدرس یا شبکه را کاهش دهد. اما در DAppها موضوع متفاوت است؛ ممکن است تراکنش موردنظر یک Approval یا مجوز Spend ایجاد کند که از مبلغ ظاهری عملیات گستردهتر باشد.
بنابراین قبل از تراکنش آزمایشی نیز باید مجوزهای درخواستی بررسی شوند.
اگر این هشدار فقط در یک DApp نمایش داده میشود چه کنیم؟
اگر سایر تراکنشهای Phantom عادی هستند و هشدار فقط هنگام کار با یک DApp مشخص ایجاد میشود، احتمال بیشتری وجود دارد که موضوع به نحوه ساخت تراکنش همان برنامه مربوط باشد.
در این حالت Reset کردن Wallet، وارد کردن مجدد Seed Phrase یا نصب برنامههای ناشناس برای «رفع خطا» منطقی نیست. درخواست را متوقف کنید، منابع رسمی همان DApp را بررسی کنید و در صورت امکان گزارش مشکل را به توسعهدهنده آن بدهید.
جمعبندی
هشدار This dApp could be malicious فانتوم را نباید معادل اثبات قطعی کلاهبرداری دانست. Phantom این پیام را زمانی نمایش میدهد که نتواند نتیجه یک تراکنش را قبل از اجرا با دقت کافی شبیهسازی کند؛ بنابراین بخشی از محافظت معمول Transaction Simulation در دسترس نیست.
در چنین شرایطی بهترین تصمیم، تأیید فوری تراکنش نیست. ابتدا دامنه DApp، عملکرد مورد انتظار، شبکه، توکن، Contract Address و مجوزهای درخواستی را بررسی کنید. اگر بین چیزی که قصد انجام آن را دارید و چیزی که Phantom از شما میخواهد امضا کنید اختلافی وجود دارد، تراکنش را متوقف کنید.
و مهمتر از همه، اگر پس از بررسی همچنان نمیتوانید با اطمینان توضیح دهید این امضا دقیقاً چه اجازهای صادر میکند یا چه تغییری در دارایی شما ایجاد خواهد کرد، آن را تأیید نکنید.