فیشینگ SafePal؛ چگونه سایت، اپلیکیشن و پشتیبانی جعلی سیف پل را تشخیص دهیم؟
اگر فردی با نام SafePal در تلگرام یا شبکههای اجتماعی به شما پیام داده، سایتی از شما خواسته کیف پول را «Verify» کنید یا لینک دانلود APK برایتان ارسال شده است، قبل از هر اقدامی متوقف شوید. بخش بزرگی از کلاهبرداری سیف پل به هک مستقیم خود کیف پول مربوط نیست؛ مهاجم تلاش میکند کاربر را متقاعد کند عبارت بازیابی را تحویل دهد، برنامه جعلی نصب کند یا یک تراکنش و مجوز مخرب را امضا کند.
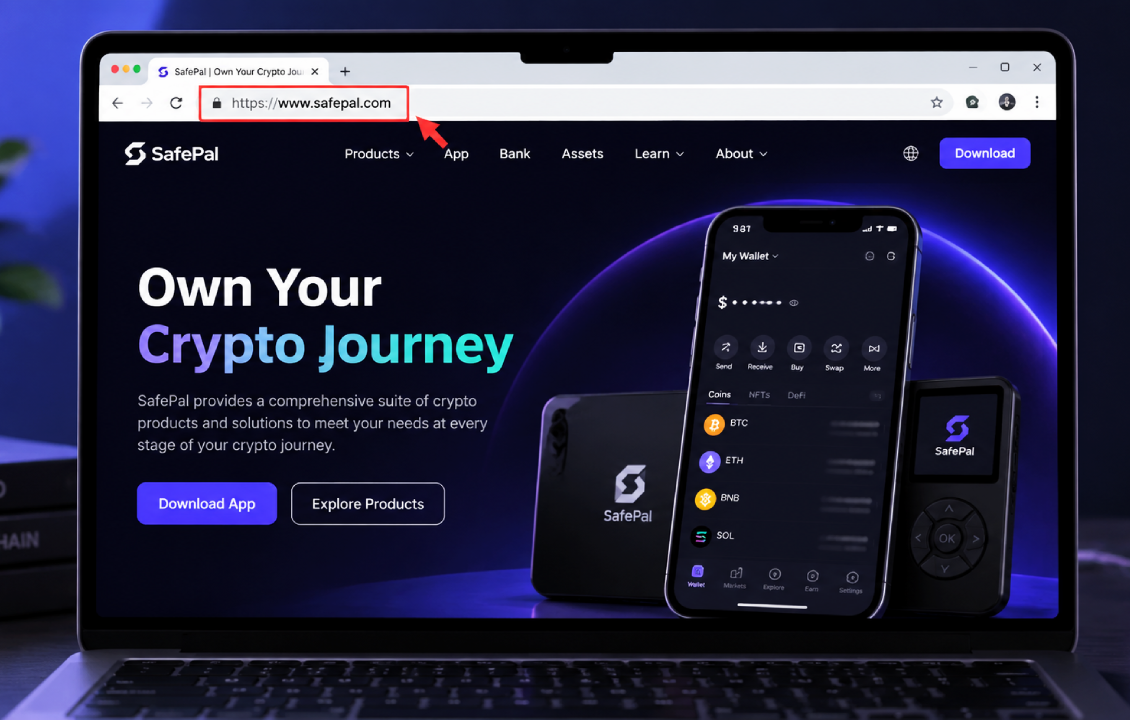
SafePal در راهنمای رسمی مقابله با کلاهبرداری تأکید میکند که عبارت بازیابی، Private Key و PIN را از کاربران درخواست نمیکند و نباید Recovery Phrase را در هیچ وبسایتی وارد کرد. این شرکت همچنین توصیه میکند آدرس وبسایت اصلی را مستقیماً در مرورگر وارد کنید و روی لینکهایی که از طریق پیام، ایمیل یا شبکههای اجتماعی دریافت میشوند اعتماد نکنید.
اگر قصد نصب نسخه اندروید را دارید، میتوانید مشخصات و فایل برنامه را از صفحه دانلود کیف پول سیف پل در سرزمین رایانه بررسی کنید و آن را با منابع رسمی تطبیق دهید.
کلاهبرداری سیف پل معمولاً چگونه انجام میشود؟
مهاجم برای سرقت ارز لزوماً نیازی به شکستن رمزنگاری SafePal ندارد. اگر بتواند شما را متقاعد کند Recovery Phrase را در یک صفحه جعلی وارد کنید، همان عبارت برای بازیابی Wallet روی دستگاه دیگری کافی خواهد بود.
سناریوهای رایج معمولاً یکی از این شکلها را دارند:
«کیف پول شما نیاز به Verification دارد.»
«SafePal شما Sync نشده است.»
«برای رفع خطای برداشت، Wallet را Upgrade کنید.»
«برای دریافت ایردراپ SFP کیف پول را تأیید کنید.»
«حساب شما در خطر است؛ فوراً این لینک را باز کنید.»
«من از پشتیبانی SafePal هستم؛ Seed Phrase را برای بررسی ارسال کنید.»
«نسخه جدید یا Premium برنامه را از این APK نصب کنید.»
نقطه مشترک بیشتر این پیامها ایجاد فوریت و ترس یا طمع است. مهاجم نمیخواهد فرصت کافی برای بررسی دامنه، منبع برنامه یا هویت حساب پشتیبانی داشته باشید.
این تهدید صرفاً فرضی نیست. SafePal در سال ۲۰۲۶، پس از دسترسی غیرمجاز به بخشی از اطلاعات مربوط به سفارش بعضی مشتریان، اعلام کرد که چنین اطلاعاتی میتواند برای فیشینگ و جعل هویت هدفمند استفاده شود. شرکت در عین حال اعلام کرد شواهدی از افشای Seed Phrase، Private Key یا اطلاعات دسترسی کیف پول در آن رخداد پیدا نشده است.
مهمترین علامت خطر: درخواست Seed Phrase یا Private Key
یک قانون ساده میتواند بخش بزرگی از کلاهبرداریهای SafePal را خنثی کند:
Recovery Phrase و Private Key را برای هیچ شخص، سایت یا پشتیبانی ارسال نکنید.
پشتیبانی واقعی برای بررسی مواردی مثل TXID، خطای برنامه، نسخه سیستمعامل یا مشکلات نمایش موجودی نیازی به Seed Phrase ندارد.
موارد زیر باید فوراً مشکوک تلقی شوند:
فرم اینترنتی که ۱۲، ۱۸ یا ۲۴ کلمه بازیابی میخواهد؛
ربات تلگرامی که برای «بازیابی Wallet» Seed درخواست میکند؛
فردی که میگوید برای Sync یا Unlock کردن کیف پول باید Private Key بدهید؛
صفحهای که ادعا میکند برای بررسی مالکیت کیف پول باید Recovery Phrase وارد شود؛
پشتیبانیای که از شما میخواهد از عبارت بازیابی عکس بگیرید.
SafePal صراحتاً اعلام کرده است که کارکنان آن Seed Phrase، Private Key یا وجوه شما را درخواست نمیکنند.
حتی اگر صفحه از HTTPS استفاده کند و علامت قفل مرورگر را ببینید، این موضوع اصالت سایت را ثابت نمیکند؛ سایت فیشینگ نیز میتواند گواهی HTTPS داشته باشد.
چگونه سایت جعلی SafePal را تشخیص دهیم؟
سایتهای فیشینگ معمولاً طراحی، رنگ، لوگو و حتی متن وبسایت اصلی را کپی میکنند. بنابراین ظاهر صفحه معیار مناسبی برای تشخیص نیست.
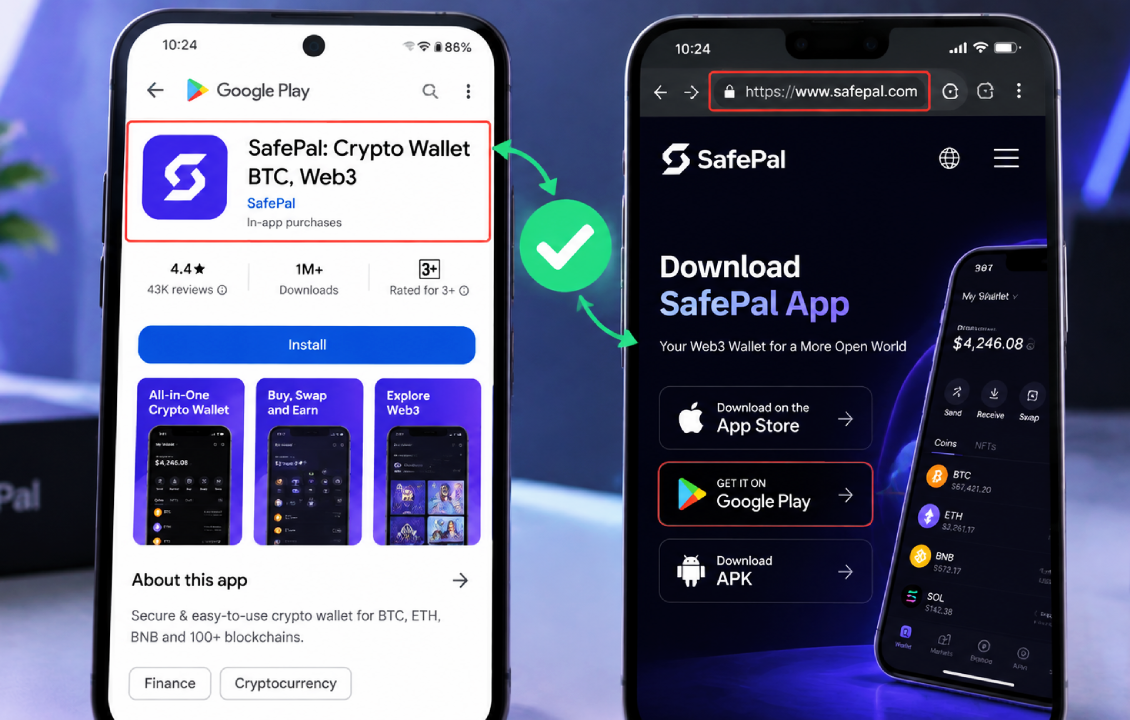
دامنه رسمی فعلی SafePal، safepal.com است و خود SafePal توصیه میکند هنگام مراجعه، آدرس را بهصورت دستی در مرورگر وارد کنید. این شرکت حتی درباره دامنههایی هشدار داده که تنها با تغییر یک حرف ساخته شدهاند؛ برای مثال جایگزینی حروف شبیه به یکدیگر.
قبل از استفاده از یک سایت مرتبط با SafePal این موارد را بررسی کنید:
دامنه را از انتها تا ابتدا بخوانید.
به حروف اضافی یا حذفشده توجه کنید.
به دامنههایی مانند
safepal-support...یاsafepal-wallet...صرفاً بهدلیل وجود نام SafePal اعتماد نکنید.لینک ارسالی در Telegram، Discord، X یا ایمیل را مستقیماً باز نکنید.
برای دانلود برنامه، افزونه یا Firmware از Download Center رسمی وارد شوید.
هیچ Recovery Phrase را داخل یک وبسایت وارد نکنید.
Wallet Verification در SafePal چیست و چه زمانی جعلی است؟
عبارتهایی مانند Wallet Verification، Wallet Synchronization، Wallet Validation یا Rectification در فیشینگ رمزارزی بسیار استفاده میشوند.
ممکن است پیامی شبیه این دریافت کنید:
«کیف پول شما با بلاکچین Sync نشده؛ برای فعالسازی دوباره Wallet را Verify کنید.»
سپس لینکی ارائه میشود که در مرحله بعد Seed Phrase میخواهد.
SafePal برای «هماهنگ کردن بلاکچین» به Recovery Phrase شما از طریق یک سایت خارجی نیاز ندارد. اگر موجودی نمایش داده نمیشود یا تراکنش Pending است، ابتدا شبکه، Explorer، TXID و وضعیت برنامه را بررسی کنید؛ عبارت بازیابی راهحل چنین خطاهایی نیست.
البته اتصال معمولی یک Wallet به DApp میتواند شامل درخواست اتصال یا Signature باشد. بنابراین صرف مشاهده دکمه Connect Wallet به معنی کلاهبرداری نیست. خطر زمانی بیشتر میشود که سایت ناشناس درخواست Seed Phrase، Private Key یا امضای تراکنشی را بدهد که محتوای آن را متوجه نمیشوید.
پشتیبانی جعلی SafePal در تلگرام و شبکههای اجتماعی
یکی از متداولترین روشها این است که کاربر درباره مشکلش در یک گروه عمومی سؤال میپرسد و چند دقیقه بعد شخصی با نامی شبیه «SafePal Support» به او پیام خصوصی میدهد.
ممکن است تصویر پروفایل، لوگو و نام کاربری بسیار قانعکننده باشند، اما این موارد هویت شخص را اثبات نمیکنند.
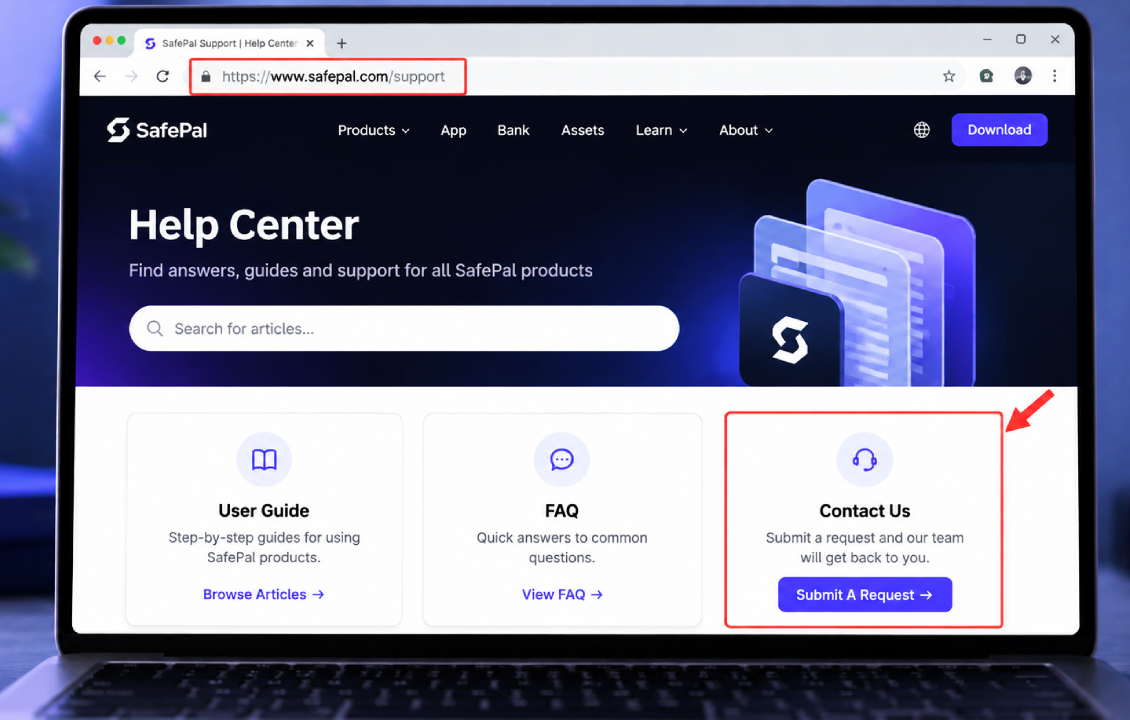
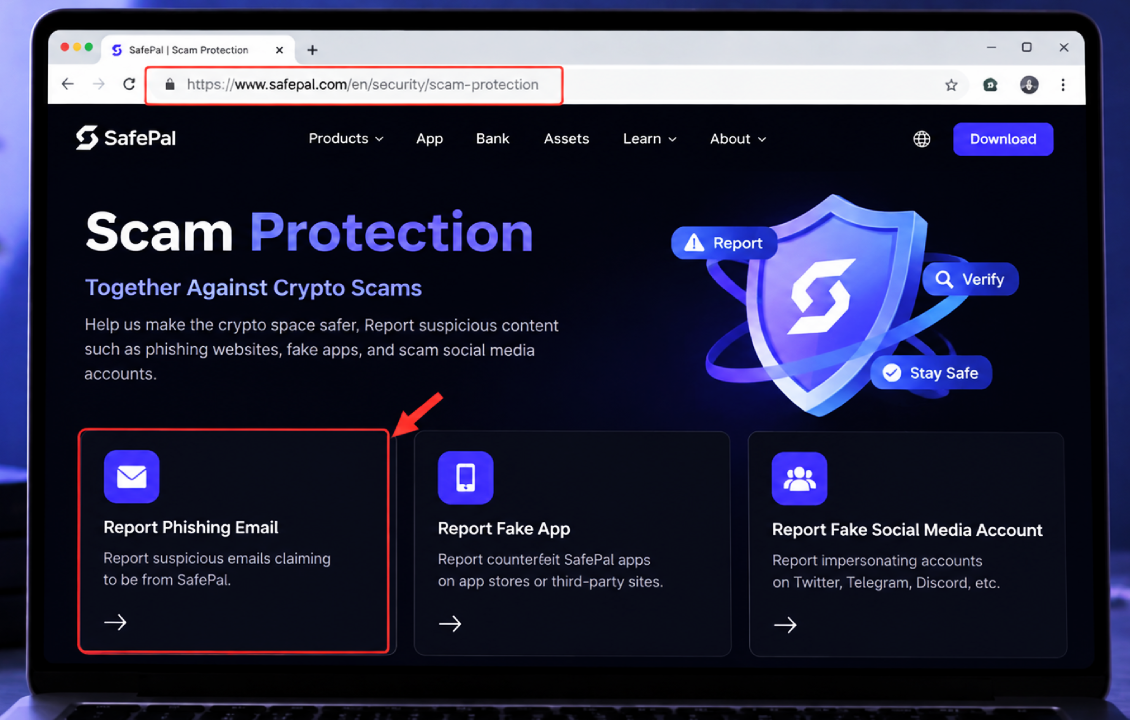
SafePal در صفحه فعلی Scam Protection اعلام میکند که کارکنان شرکت ابتدا با تماس تلفنی، پیام خصوصی یا نامه فیزیکی با مشتری تماس نمیگیرند. برای دریافت کمک باید مسیر رسمی Support یا Contact را از خود وبسایت SafePal باز کنید.
بنابراین اگر فردی بدون ثبت درخواست از طرف شما پیام داد و گفت:
«من ادمین هستم، برای حل مشکل خصوصی پیام بده»
یا
«کیف پولت را روی این سایت Verify کن»
به پیام ادامه ندهید.
اپلیکیشن و APK جعلی SafePal را چگونه تشخیص دهیم؟
اپ جعلی خطرناکتر از یک سایت معمولی است، زیرا ممکن است دقیقاً همان صفحه Create Wallet یا Import Wallet را شبیهسازی کند و Seed Phrase را مستقیماً برای مهاجم ارسال کند.
SafePal در Download Center رسمی نسخه موبایل و افزونه مرورگر را معرفی میکند و درباره نصب برنامههای جعلی نیز هشدار داده است.
در Google Play، نسخه رسمی اندروید با شناسه بسته io.safepal.wallet نمایش داده میشود. بررسی فعلی Google Play همچنین نام برنامه را SafePal و توسعهدهنده را SafePal Wallet نشان میدهد.
هنگام نصب APK این چکلیست را انجام دهید:
فایل را از پیام خصوصی Telegram یا WhatsApp دریافت نکنید.
به نسخههایی با عنوان Mod، Premium، Pro Unlocked یا No Fee اعتماد نکنید.
نام و نسخه برنامه را با منبع معتبر تطبیق دهید.
نام Package را بررسی کنید.
اگر برنامه بلافاصله پس از اجرا بدون دلیل Seed Phrase میخواهد، ادامه ندهید.
برای آپدیت، APK ارسالشده توسط یک «ادمین» را نصب نکنید.
اگر به Google Play دسترسی ندارید، مشخصات نسخه اندروید را در صفحه دانلود SafePal در سرزمین رایانه بررسی کنید و قبل از Import کردن کیف پول از درست بودن فایل مطمئن شوید.
ایردراپ جعلی SafePal چگونه کاربر را فریب میدهد؟
نام ایردراپ و جایزه برای ایجاد حس فوریت بسیار مناسب است. مهاجم ممکن است ادعا کند مقدار مشخصی SFP یا USDT رایگان دریافت کردهاید و فقط چند دقیقه برای Claim فرصت دارید.
در ادامه یکی از این درخواستها ظاهر میشود:
ورود Seed Phrase؛
اتصال Wallet به DApp ناشناس؛
امضای Approval نامحدود؛
پرداخت مبلغی تحت عنوان Activation Fee؛
ارسال ارز برای «تأیید آدرس»؛
دانلود یک اپلیکیشن مخصوص Claim.
SafePal سابقه کمپینها و ایردراپهای واقعی داشته است؛ بنابراین صرف استفاده از عبارت «SafePal Airdrop» جعلی بودن یک پیشنهاد را ثابت نمیکند. معیار اصلی این است که کمپین را مستقل از لینک دریافتی در وبسایت یا کانالهای رسمی تأیید کنید.
اگر تبلیغی وعده سود غیرعادی میدهد و برای دریافت جایزه از شما Recovery Phrase میخواهد، دیگر نیازی به بررسی بیشتر نیست: Seed Phrase را وارد نکنید.
یک صفحه جعلی چطور اعتماد کاربر را جلب میکند؟
صفحات فیشینگ امروزی الزاماً آماتور نیستند. ممکن است تمام اجزای زیر را داشته باشند:
لوگوی اصلی SafePal؛
طراحی مشابه وبسایت واقعی؛
HTTPS؛
بخش FAQ؛
چت پشتیبانی جعلی؛
شمارش معکوس؛
نظرات ساختگی کاربران؛
لینک شبکههای اجتماعی.
به همین دلیل «ظاهر حرفهای» معیار امنیت نیست.
یک روش بهتر این است که از خودتان سه سؤال بپرسید:
من این لینک را از کجا گرفتهام؟
دامنه دقیق چیست؟
چرا این صفحه به اطلاعاتی نیاز دارد که کنترل کامل Wallet را منتقل میکند؟
اگر پاسخ سؤال سوم Seed Phrase یا Private Key است، عملیات را متوقف کنید.
اگر روی لینک فیشینگ کلیک کردهایم چه کنیم؟
صرف باز کردن یک لینک با وارد کردن Seed Phrase یا امضای تراکنش یکسان نیست. اقدام شما باید بر اساس کاری که انجام دادهاید تعیین شود.
فقط سایت را باز کردهاید
اگر هیچ فایل دانلود نکرده، Wallet را Connect نکرده و اطلاعات حساس وارد نکردهاید:
صفحه را ببندید؛
فایل دانلودشده احتمالی را اجرا نکنید؛
سایت را Report کنید؛
در صورت دانلود فایل مشکوک، آن را حذف کرده و دستگاه را بررسی کنید.
Wallet را Connect کردهاید
اتصال Wallet بهتنهایی معمولاً با افشای Seed Phrase برابر نیست، اما باید ببینید چه دسترسی یا Signatureهایی تأیید کردهاید.
اگر مجوز مشکوکی صادر شده، ارتباط DApp و Approvalهای مرتبط را بررسی و در صورت نیاز لغو کنید.
Seed Phrase یا Private Key را وارد کردهاید
در این حالت Wallet را Compromised در نظر بگیرید.
SafePal نیز در راهنمای رسمی خود میگوید اگر Seed Phrase یا Private Key را در پاسخ به یک سایت، پیام، تماس یا نامه مشکوک وارد کردهاید، کیف پول را آلوده در نظر بگیرید، یک Wallet جدید با برنامه یا دستگاه معتبر بسازید و دارایی باقیمانده را منتقل کنید.
Seed Phrase لورفته با عوضکردن رمز برنامه دوباره امن نمیشود.
تراکنش یا Approval مشکوک امضا کردهاید
در این حالت:
TXID را پیدا کنید.
تراکنش را در Explorer شبکه بررسی کنید.
مشخص کنید Transfer بوده یا Token Approval.
مجوزهای مشکوک را در صورت امکان Revoke کنید.
اگر احتمال دسترسی به کل Wallet وجود دارد، دارایی را به Wallet جدید منتقل کنید.
تفاوت پشتیبانی واقعی و پشتیبانی جعلی SafePal
مورد | مسیر معتبر | نشانه مشکوک |
|---|---|---|
شروع ارتباط | کاربر از مسیر رسمی درخواست ثبت میکند | شخص ناشناس ابتدا DM میدهد |
Seed Phrase | درخواست نمیشود | برای «حل مشکل» Seed میخواهد |
Private Key | درخواست نمیشود | برای Sync یا Recovery درخواست میکند |
دانلود برنامه | از مسیر رسمی | APK در پیام خصوصی ارسال میشود |
Wallet Verification | بدون درخواست Seed | سایت خارجی ۱۲ یا ۲۴ کلمه میخواهد |
ایجاد فوریت | معمولاً Ticket قابل پیگیری است | تهدید به مسدودی یا از دست رفتن دارایی |
پرداخت هزینه | بر اساس سرویس مشخص | Unlock Fee یا Recovery Fee ناشناس |
چکلیست سریع تشخیص کلاهبرداری SafePal
قبل از کلیک، نصب، Connect یا Sign کردن فقط چند ثانیه این موارد را مرور کنید:
آیا لینک را شخص ناشناسی برایم ارسال کرده است؟
آیا دامنه دقیقاً همان دامنه رسمی است؟
آیا پیام با ترساندن یا وعده جایزه مرا عجلهای کرده است؟
آیا از من Seed Phrase یا Private Key خواسته میشود؟
آیا باید APK ناشناسی نصب کنم؟
آیا پشتیبانی ابتدا به من DM داده است؟
آیا برای آزادسازی دارایی باید پول بفرستم؟
آیا دلیل تراکنشی که قرار است Sign کنم را میدانم؟
اگر حتی یکی از این موارد مشکوک است، عملیات را متوقف کنید و مسیر رسمی را جداگانه باز کنید.
آیا پیام ایمیلی با نام SafePal معتبر است؟
نام فرستنده بهتنهایی کافی نیست. SafePal در راهنمای فعلی خود اعلام کرده ایمیلهای رسمی از دامنه safepal.com ارسال میشوند و ایمیل معتبر از شما Seed Phrase، Private Key یا Password درخواست نمیکند. همچنین پیام واقعی نباید برای حل یک وضعیت اضطراری شما را مجبور کند از یک لینک، Wallet را Verify یا Firmware را Upgrade کنید.
اگر ایمیل مشکوکی دریافت کردید، بهجای کلیک روی دکمه داخل آن، مرورگر را جداگانه باز و SafePal را از مسیر رسمی بررسی کنید.
آیا SafePal در تلگرام پشتیبانی دارد؟
SafePal ممکن است کانالها، گروهها و حتی سرویسهای رسمی مرتبط با Telegram داشته باشد؛ اما وجود نام و لوگوی SafePal در Telegram به معنی معتبر بودن یک حساب پشتیبانی نیست. صفحه رسمی فعلی SafePal میگوید تیم آن ابتدا از طریق DM یا تماس تلفنی با کاربر ارتباط برقرار نمیکند و مسیر مطمئن برای مسائل پشتیبانی، کانال رسمی Support است.
در نتیجه اگر بلافاصله پس از مطرح کردن مشکل در یک گروه، فردی به شما پیام خصوصی داد، هویت او را تأییدشده فرض نکنید.
آیا وارد کردن Seed Phrase در سایت SafePal امن است؟
برای استفاده عادی از وبسایت SafePal نباید Recovery Phrase را در یک صفحه وب وارد کنید. خود SafePal نیز صراحتاً توصیه میکند Seed Phrase را در هیچ وبسایتی وارد نکنید.
وارد کردن Recovery Phrase فقط باید در فرآیند بازیابی Wallet و در محیط برنامه یا دستگاهی انجام شود که از معتبر بودن آن مطمئن هستید.
اگر کلاهبردار فقط آدرس کیف پولم را داشته باشد خطرناک است؟
آدرس عمومی Wallet با Seed Phrase تفاوت دارد و معمولاً برای دریافت ارز قابل اشتراک است. داشتن آدرس عمومی بهتنهایی امکان انتقال دارایی شما را ایجاد نمیکند.
بااینحال مهاجم میتواند فعالیتهای عمومی آن آدرس را روی بلاکچین بررسی کرده و از اطلاعات آن برای ساخت پیامهای فیشینگ هدفمندتر استفاده کند. بنابراین اگر شخصی دانستن آدرس و موجودی تقریبی شما را بهعنوان مدرک «پشتیبانی رسمی بودن» خود ارائه کرد، به او اعتماد نکنید.
جمعبندی؛ در برابر کلاهبرداری سیف پل چه چیزی مهمتر است؟
مهمترین دفاع در برابر کلاهبرداری سیف پل تشخیص مرز بین اطلاعات عمومی و اطلاعات کنترلکننده Wallet است. آدرس عمومی و TXID برای بررسی تراکنش قابل استفادهاند؛ اما Seed Phrase و Private Key کلید دسترسی به دارایی محسوب میشوند.
برای نصب برنامه، آپدیت، دریافت پشتیبانی و شرکت در کمپینها همیشه از یک مسیر معتبر و مستقل وارد شوید؛ نه از لینکی که شخص دیگری برایتان فرستاده است. اگر سایتی با عنوان Wallet Verification، Sync، Airdrop یا Recovery از شما عبارت بازیابی خواست، ادامه ندهید.
و اگر Recovery Phrase قبلاً در یک سایت یا اپ مشکوک وارد شده است، فقط حذف برنامه یا تغییر رمز کافی نیست؛ Wallet جدید بسازید و دارایی باقیمانده را به آدرسی منتقل کنید که Seed Phrase جدید و افشانشدهای دارد.