تراکنش ناشناس در SafePal؛ چرا ارز بدون اجازه از کیف پول خارج شده؟
مشاهده تراکنش ناشناس در سیف پل الزاماً به معنی هکشدن کیف پول نیست. انتقال صفر، توکن جعلی، فعالیت قبلی یک برنامه غیرمتمرکز یا استفاده از مجوز قدیمی میتوانند چنین وضعیتی ایجاد کنند.
اولین سؤال این است: آیا واقعاً دارایی معتبر از آدرس شما خارج شده؟ برای پاسخ، باید شناسه تراکنش، مقدار انتقال، قرارداد توکن و مجوزها را بررسی کنید. در این راهنما، مراحل تشخیص علت را دنبال میکنیم. تا روشنشدن موضوع، هیچ درخواست تازهای از سایت مشکوک را امضا نکنید.
بخش اول: آیا واقعاً برداشتی انجام شده است؟
تشخیص اولیه با چند نشانه
مشاهده شما | احتمال قابل بررسی | قدم بعدی |
|---|---|---|
انتقال صفر یا دریافت توکن ناآشنا | اسپم یا آلودگی تاریخچه | بررسی مقدار و قرارداد توکن |
عملیات Approve | ثبت مجوز خرجکردن | بررسی دریافتکننده و سقف مجوز |
خروج توکن پس از استفاده از DApp | سواپ، استیک، بریج یا استفاده از مجوز | تطبیق با سابقه عملیات |
تراکنش Failed و کاهش اندک ارز شبکه | پرداخت کارمزد عملیات ناموفق | مقایسه کاهش موجودی با کارمزد |
انتقال موفق و بدون توضیح معتبر | امضای فریبنده یا دسترسی غیرمجاز | بررسی فرستنده، مجوزها و سابقه امضا |
این جدول تشخیص قطعی نیست. اگر برداشت ادامه دارد یا میدانید عبارت بازیابی افشا شده، بررسی را طولانی نکنید؛ وضعیت به رسیدگی امنیتی فوری نیاز دارد.
۱. شناسه تراکنش و شبکه را پیدا کنید
در SafePal، کیف پول موردنظر و سپس ارز روی شبکه مربوط را انتخاب کنید. تراکنش مشکوک را از تاریخچه باز کنید و TXID یا Transaction Hash را بردارید. نام و محل گزینهها ممکن است با نسخه برنامه متفاوت باشد.
شبکه، آدرس عمومی، زمان، مقدار و شناسه تراکنش را یادداشت کنید. اگر TXID در دسترس نبود، آدرس عمومی خود را در مرورگر همان شبکه جستوجو کنید.
برای مثال، تتر روی ترون را باید در TRONSCAN بررسی کنید؛ یکسانبودن نام ارز به معنی یکسانبودن شبکه نیست.
مشاهده اطلاعات عمومی تراکنش به اتصال کیف پول، پرداخت هزینه یا واردکردن عبارت بازیابی نیاز ندارد. راهنمای رسمی Etherscan
اطلاعات نسخه اندروید و امکانات برنامه در صفحه دانلود سیف پل در سرزمین رایانه آمده است؛ اما نصب مجدد برنامه، جای بررسی علت تراکنش را نمیگیرد.
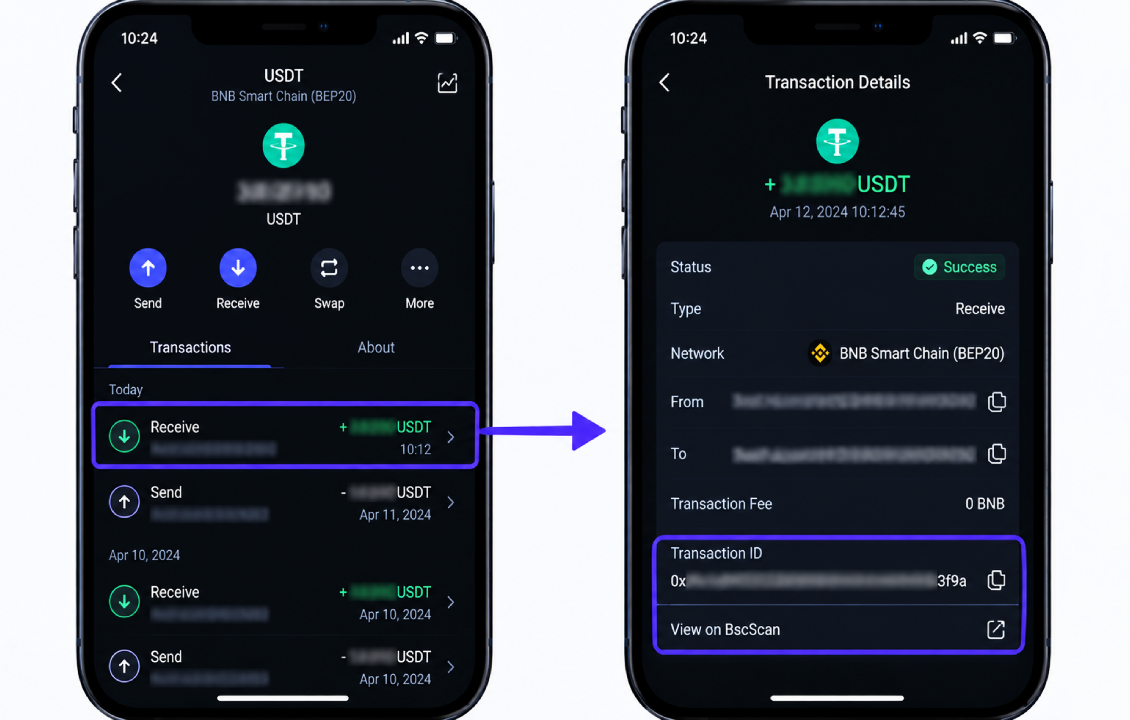
۲. وضعیت و مقدار واقعی انتقال را بررسی کنید
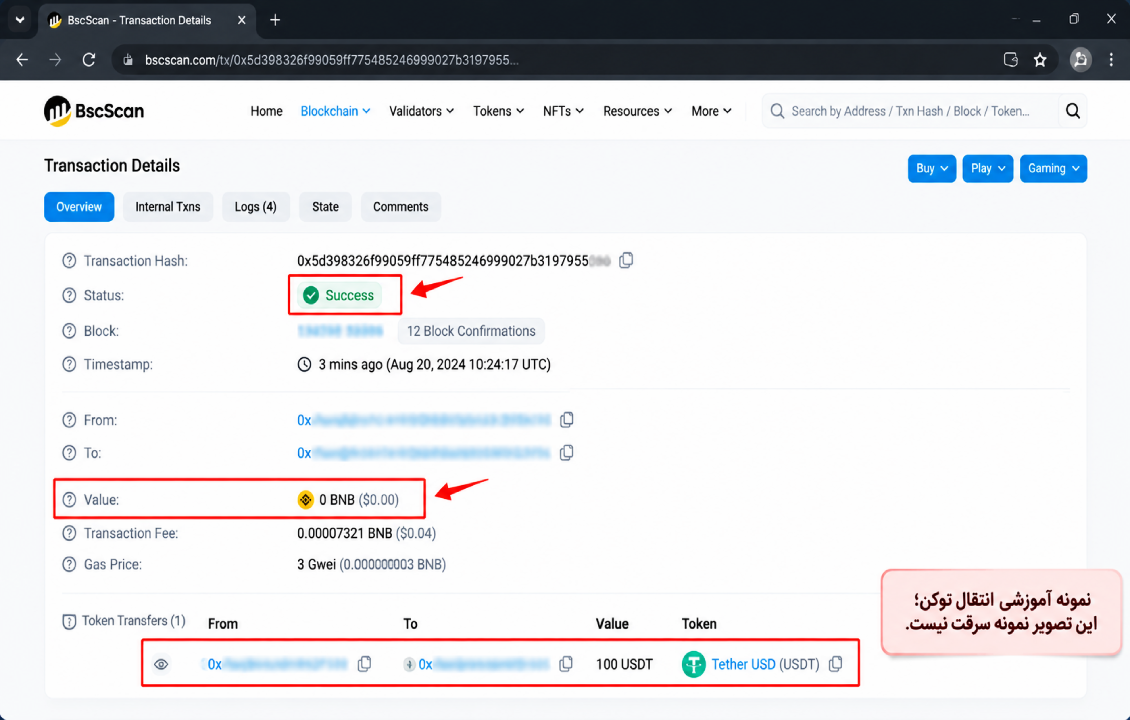
در مرورگر بلاکچین، ابتدا وضعیت را بخوانید:
Success: عملیات اجرا شده؛ اما ممکن است فقط ثبت مجوز باشد.
Pending: تراکنش هنوز نتیجه نهایی ندارد.
Failed یا Reverted: در تراکنشهای EVM، عملیات ناموفق برگشت خورده؛ ولی کارمزد مصرفشده ممکن است کسر شود.
پس کاهش اندک ETH یا BNB کنار تراکنش ناموفق، لزوماً برداشت شخص دیگری نیست. آن را با Transaction Fee مقایسه کنید. توضیح Etherscan درباره تراکنش ناموفق
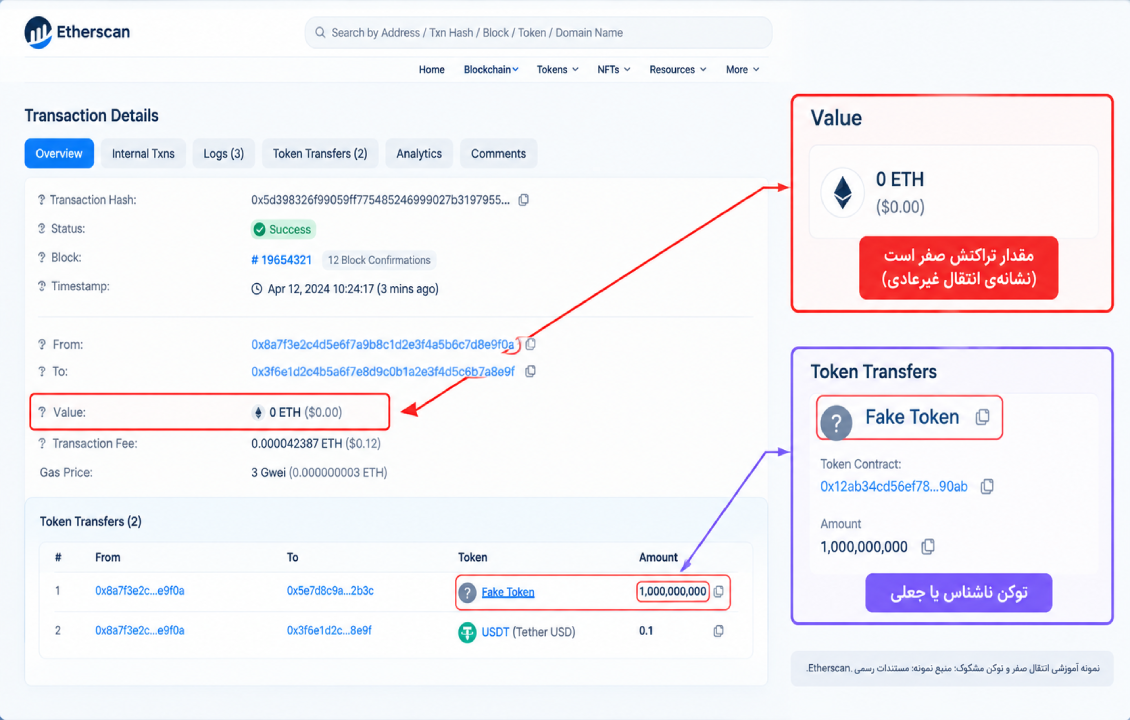
نکته مهم بعدی، تفاوت Value و مقدار توکن است. در مرورگرهای EVM، فیلد Value مقدار ارز بومی منتقلشده در تراکنش اصلی را نشان میدهد. صفر بودن آن ثابت نمیکند هیچ توکنی جابهجا نشده است.
برای انتقال توکن، بخش Token Transfers را هم ببینید: چه توکنی، از کدام آدرس، به کجا و با چه مقداری منتقل شده؟ یک تراکنش ممکن است چند انتقال داشته باشد.
کاهش تعداد توکن را نیز از افت ارزش دلاری جدا کنید. اگر تعداد دارایی ثابت مانده، ممکن است فقط قیمت آن کاهش یافته باشد.
۳. قرارداد توکن و مقصد را تطبیق دهید
نام و نماد ارز برای شناسایی کافی نیستند. توکن جعلی میتواند نام یک دارایی مشهور را تقلید کند. آدرس قرارداد توکن را با منبع رسمی پروژه برای همان شبکه تطبیق دهید.
در تراکنش قراردادی، آدرس To بالای صفحه ممکن است قرارداد توکن یا قرارداد مسیریاب باشد، نه گیرنده نهایی. مقصد واقعی توکن را در جزئیات انتقال دنبال کنید. ساختار تراکنش در مستندات اتریوم
مقصد را با آدرس واریز صرافی، کیف پول دیگر خودتان یا قرارداد رسمی سرویس استفادهشده مقایسه کنید. کل آدرس را بررسی کنید؛ چند کاراکتر اول و آخر کافی نیست.
برچسب نام صرافی یا پروژه در مرورگر نیز فقط سرنخ است و هویت شخص دریافتکننده را قطعی نمیکند.
۴. انتقال صفر را با سرقت اشتباه نگیرید
در حمله Address Poisoning، مهاجم آدرسی شبیه مقصد آشنای شما را وارد تاریخچه میکند تا در انتقال بعدی آن را اشتباهی کپی کنید. این کار ممکن است با انتقال صفر، مبلغ ناچیز یا توکن جعلی انجام شود.
حتی ظاهرشدن آدرس شما در مبدأ یک رویداد انتقال صفر، بهتنهایی ثابت نمیکند شما آن را امضا کردهاید. مقدار، قرارداد و فرستنده تراکنش اصلی را کنار هم بخوانید. راهنمای آلودگی آدرس در Etherscan
روی لینک داخل نام توکن ناشناس نزنید و برای فروش یا فعالکردن آن به سایت معرفیشده متصل نشوید.
بخش دوم: علت انتقال واقعی چیست؟
۵. سابقه فعالیت خودتان را بررسی کنید
زمان تراکنش را با آخرین فعالیتها تطبیق دهید؛ اختلاف ساعت محلی با UTC میتواند باعث اشتباه شود.
سواپ: آیا مقابل توکن خارجشده، دارایی دیگری دریافت کردهاید؟
استیک: آیا دارایی به قرارداد رفته و موقعیت شما در سرویس ثبت است؟
بریج: آیا انتقال مبدأ با عملیات شبکه مقصد ارتباط دارد؟
انتقال شخصی: آیا مقصد متعلق به کیف پول دیگر یا حساب صرافی شماست؟
شناسه سفارش و TXID را مبنا قرار دهید. دیدن نام یک DApp آشنا برای تأیید قانونیبودن عملیات کافی نیست. اگر زمان، مقدار و نتیجه با درخواست شما تطبیق ندارد، سراغ مجوزها بروید.
۶. Token Approval چگونه اجازه برداشت میدهد؟
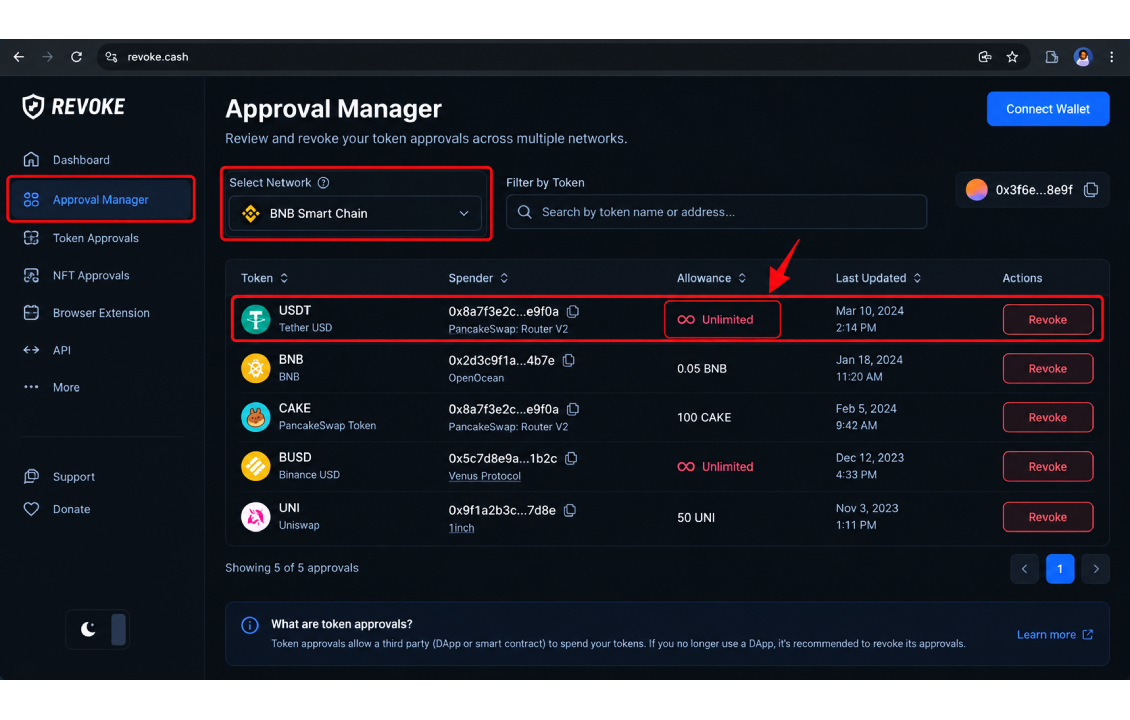
Token Approval مجوز خرجکردن یک توکن توسط آدرسی دیگر است. در الگوی رایج ERC-20، با approve به یک Spender اجازه میدهید تا سقف مشخصی از توکن را مصرف کند.
Approve معمولاً خودش انتقال نیست؛ اما آدرس مجازشده میتواند بعداً در محدوده مجوز، توکن را با سازوکاری مانند transferFrom جابهجا کند. بنابراین برای هر برداشت، الزاماً تأیید تازهای روی گوشی ظاهر نمیشود. استاندارد رسمی ERC-20
چهار مورد را بررسی کنید:
Token: مجوز مربوط به کدام قرارداد توکن است؟
Spender: کدام آدرس اجازه خرجکردن دارد؟
Allowance: مقدار باقیمانده مجوز چقدر است؟
سابقه: مجوز چه زمانی و برای چه فعالیتی صادر شده؟
مجوز نامحدود استاندارد یک توکن، دسترسی به همه ارزهای کیف پول نیست؛ اما میتواند موجودی فعلی و واریزهای بعدی همان توکن را در معرض برداشت قرار دهد.
قطع اتصال یا Disconnect، مجوز ثبتشده روی بلاکچین را لغو نمیکند. همچنین Verified بودن قرارداد تضمین امنیت نیست؛ این نشان به تطبیق کد منتشرشده با قرارداد مستقر مربوط است. راهنمای امنیت قراردادها در Etherscan
۷. مجوزها را در SafePal از کجا ببینیم؟
طبق راهنمای رسمی، Approval Manager در بخش DApp و قسمت Explore در دسترس است. ابزار را باز کنید، شبکه مرتبط را انتخاب و مجوز توکن را بررسی کنید. چیدمان ممکن است در نسخه شما متفاوت باشد.
اگر شبکه یا نوع مجوز نمایش داده نمیشود، خالیبودن فهرست را مدرک نبودن مجوز ندانید؛ بررسی را در مرورگر همان شبکه ادامه دهید.
لغو مجوز یا Revoke عملیاتی روی بلاکچین و دارای کارمزد است. فقط از مسیر معتبر وارد شوید، مشخصات درخواست را بخوانید و پس از تأیید شبکه، وضعیت مجوز را دوباره بررسی کنید. آموزش رسمی Approval Manager
اگر Approve تازهای وجود نداشت چه؟
بعضی مجوزها با امضای پیام مدیریت میشوند. سازوکارهایی مانند Permit و Permit2 میتوانند امکان انتقال مبتنی بر امضا را فراهم کنند؛ پس نبودن Approve تازه، احتمال سوءاستفاده از امضا را رد نمیکند.
Permit2 به مجوز اولیه توکن نیاز دارد و سپس میتواند اختیارهای جزئیتر را مدیریت کند. خود این فناوری نشانه کلاهبرداری نیست؛ محتوای امضا و دریافتکننده اختیار مهم است. مستندات رسمی Permit2
امضاهای اخیر برای دریافت جایزه، تأیید مالکیت یا ورود به سایت را نیز در سابقه بررسی ثبت کنید.
۸. چه زمانی احتمال افشای Seed یا Private Key جدی است؟
SafePal، افشای عبارت بازیابی و مجوزدادن به DApp مخرب را از علتهای انتقال غیرمجاز معرفی میکند. راهنمای امنیت SafePal
این موارد بررسی دسترسی به کلید یا دستگاه را ضروریتر میکنند:
عبارت بازیابی یا کلید خصوصی را در سایتی وارد کردهاید؛
شخص دیگری به اطلاعات محرمانه دسترسی داشته است؛
نسخه مشکوک کیف پول نصب کردهاید؛
انتقالها با فعالیت و مجوزهای شناختهشده تطبیق ندارند.
در حساب معمولی EVM، اگر From تراکنش اصلی آدرس شما باشد، تراکنش با اختیار امضای آن حساب ایجاد شده است. اما این داده مشخص نمیکند دیگری کلید را داشته یا خودتان درخواست فریبندهای را امضا کردهاید. حسابهای هوشمند یا دارای تفویض اختیار به بررسی بیشتری نیاز دارند.
اگر From آدرس دیگری باشد، ولی توکن از موجودی شما خارج شده، استفاده از مجوز یکی از احتمالهاست.
TXID نشان نمیدهد عبارت بازیابی چگونه افشا شده است. بلاکچین مسیر عملیات را نشان میدهد، نه سابقه دسترسی به گوشی یا فایلها.
مثال: ۲۰۰ تتر کم شده، اما انتقالی را به یاد ندارید
فرض کنید در BscScan، تراکنش موفق است و Value صفر؛ ولی Token Transfers خروج ۲۰۰ توکن معتبر را نشان میدهد. عملیات با سواپ یا انتقال قبلی شما تطبیق ندارد و مجوزی قدیمی هم وجود دارد.
اینجا سوءاستفاده از مجوز یک فرضیه است. برای تأیید، باید ارتباط Spender و انتقال مشخص شود؛ وجود مجوز قدیمی بهتنهایی کافی نیست.
اگر همان ردیف مربوط به توکن جعلی بود و موجودی توکن معتبر تغییر نکرده بود، نتیجه متفاوت میشد.
بعد از تشخیص، چه اقدامی مناسب است؟
نتیجه بررسی | اقدام |
|---|---|
انتقال صفر یا توکن جعلی بدون خروج دارایی معتبر | تعامل نکنید؛ مقصد را از تاریخچه مشکوک کپی نکنید |
تطبیق با فعالیت شخصی | رسید و TXID را نگه دارید |
مجوز ناشناس یا پرخطر | دامنه مجوز را بررسی و از مسیر معتبر لغو کنید |
خروج واقعی بدون توضیح یا افشای کلید | رسیدگی امنیتی به کیف پول در معرض خطر را آغاز کنید |
شواهد ناکافی | اطلاعات عمومی تراکنش را برای پشتیبانی رسمی بفرستید |
برای پشتیبانی رسمی SafePal، شبکه، آدرس عمومی، TXID، قرارداد توکن، مقدار و شرح فعالیت اخیر را آماده کنید؛ اطلاعات محرمانه نفرستید.
اگر دسترسی غیرمجاز تأیید شده، تغییر رمز برنامه یا نصب مجدد کافی نیست. از این نقطه، موضوع وارد اقدامات پس از هک میشود.
پرسشهای متداول
آیا بدون عبارت بازیابی هم میتوان توکن برداشت کرد؟
بله؛ مجوز خرجکردن یا امضای معتبر میتواند امکان انتقال ایجاد کند. چنین برداشتی لزوماً به معنی افشای عبارت بازیابی نیست.
آیا اتصال به DApp بهتنهایی اجازه برداشت میدهد؟
اتصال معمولی بهتنهایی مجوز خرجکردن نیست. باید مشخص شود بعد از اتصال چه تراکنش، پیام یا مجوزی تأیید کردهاید.
آیا Revoke دارایی خارجشده را برمیگرداند؟
خیر. لغو مجوز، اختیار مربوط را برای استفاده بعدی محدود میکند؛ انتقال قبلی را برنمیگرداند و افشای کلید را برطرف نمیکند.