Address Poisoning در SafePal؛ مراقب آدرس جعلی در تاریخچه تراکنش باشید
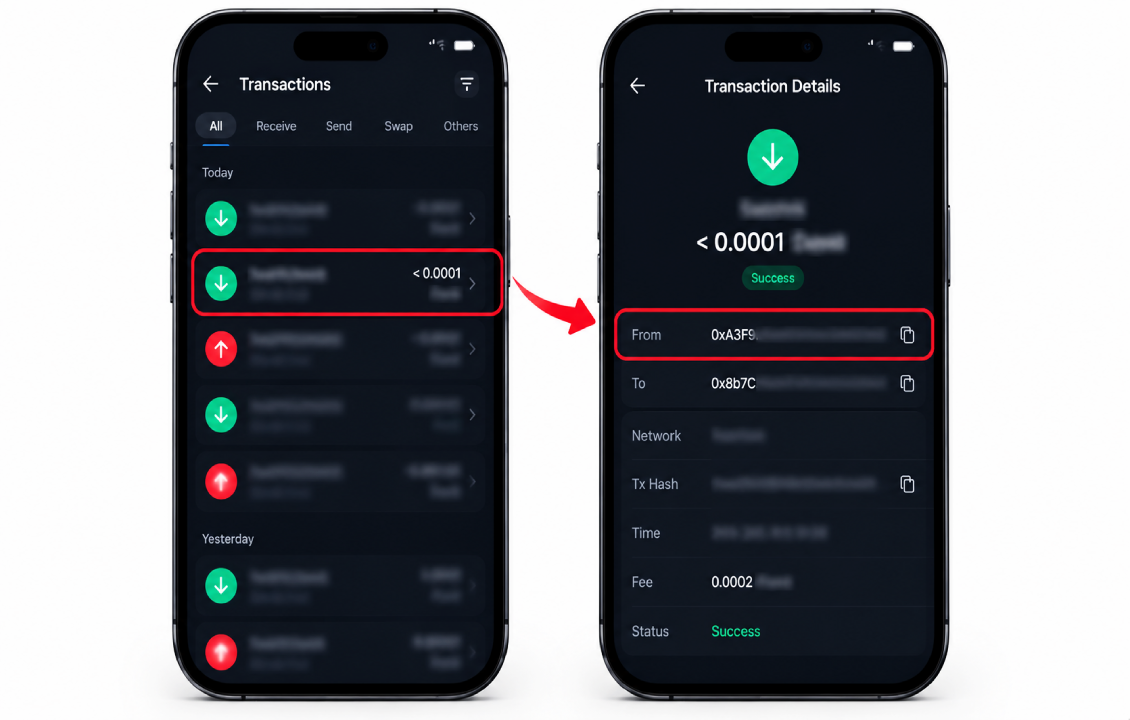
ممکن است هنگام بررسی تاریخچه تراکنشهای سیف پل، یک انتقال صفر، مقدار بسیار ناچیزی از یک توکن یا آدرسی ناشناس ببینید که خودتان با آن تراکنشی انجام ندادهاید. در بسیاری از موارد این موضوع به معنی هک شدن کیف پول نیست و میتواند نشانه یکی از روشهای کلاهبرداری به نام Address Poisoning یا «مسمومسازی آدرس» باشد.
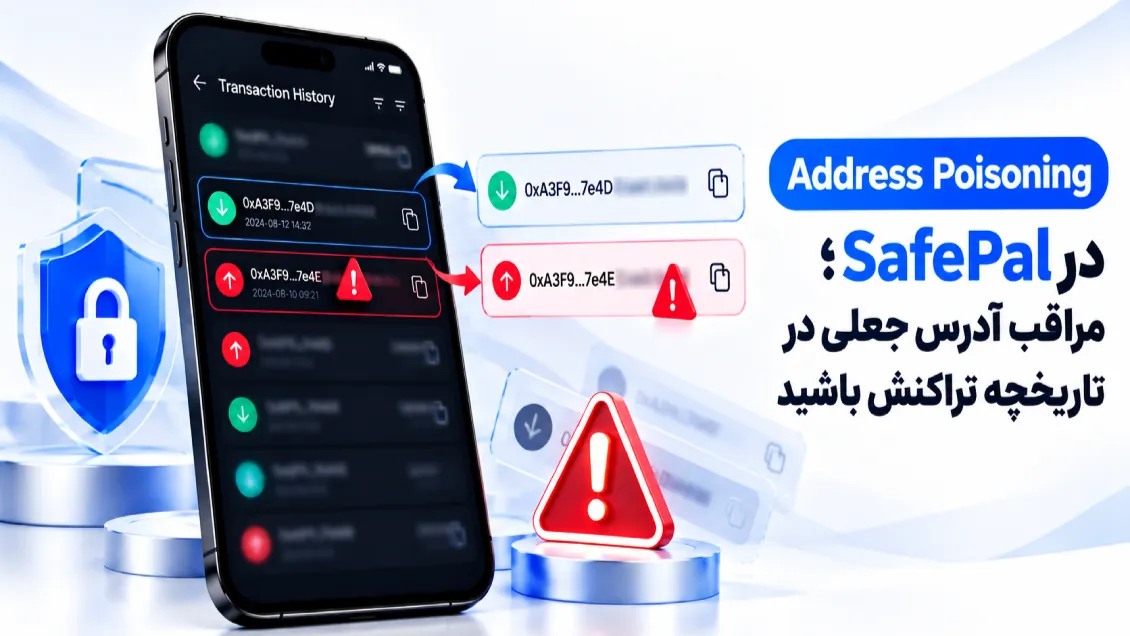
در Address Poisoning در SafePal مهاجم تلاش میکند آدرسی بسیار شبیه یکی از آدرسهایی که قبلاً با آن تراکنش داشتهاید وارد History کند. هدف این است که دفعه بعد، بهجای دریافت دوباره آدرس اصلی، آن را از تاریخچه کپی کنید و ارز را به آدرس مهاجم بفرستید.
نکته مهم این است که مهاجم معمولاً برای اجرای این حمله نیازی به Seed Phrase یا Private Key شما ندارد. حمله روی یک اشتباه انسانی حساب میکند: کپی کردن آدرس از Transaction History بدون بررسی کامل آن.
Address Poisoning چیست؟
Address Poisoning نوعی حمله مبتنی بر ساخت آدرس مشابه است. مهاجم ابتدا تراکنشهای عمومی کیف پول را روی بلاکچین مشاهده میکند و میبیند شما قبلاً برای چه آدرسی ارز ارسال کردهاید.
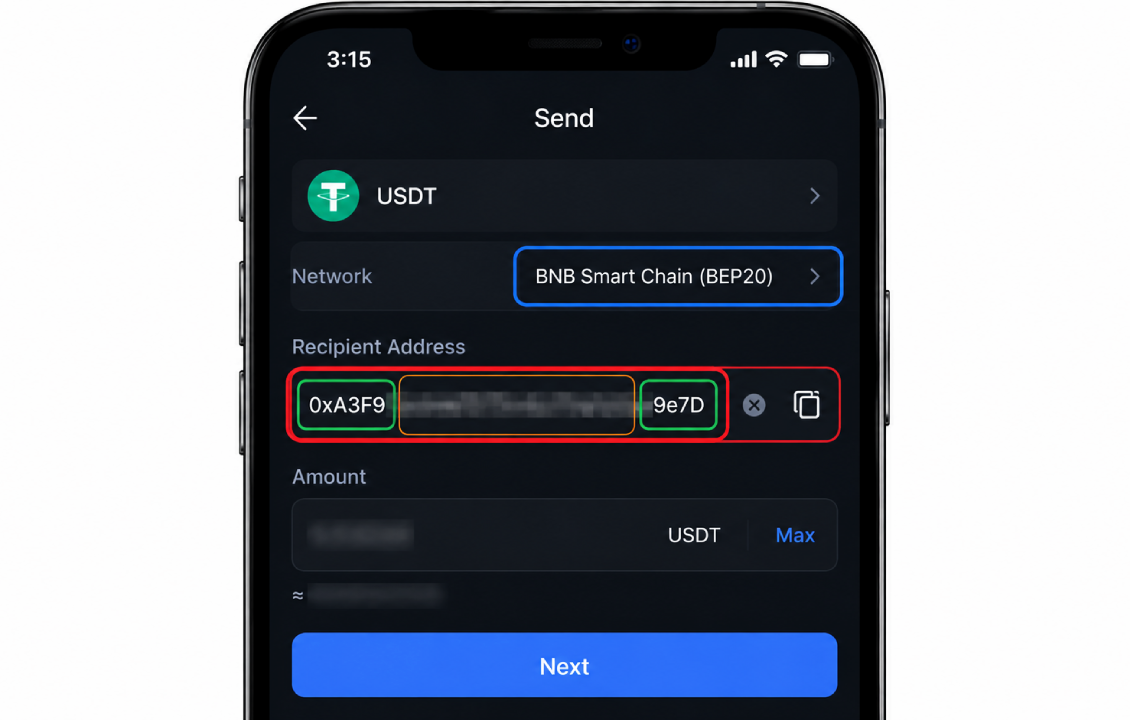
سپس آدرسی ایجاد میکند که بخشی از کاراکترهای ابتدایی و انتهایی آن به آدرس واقعی شباهت داشته باشد.
برای مثال ممکن است آدرس اصلی بهصورت کوتاهشده اینگونه نمایش داده شود:
0x71A9...84C2
و آدرس مهاجم هم در حالت خلاصه ظاهری مشابه داشته باشد:
0x71A9...84C2
اما اگر دو Address را کامل بررسی کنید، بخش میانی آنها متفاوت است.
مشکل اینجاست که Walletها و Blockchain Explorerها معمولاً آدرسهای طولانی را کوتاه نمایش میدهند. اگر کاربر فقط چند کاراکتر اول و آخر را به خاطر سپرده باشد، احتمال دارد آدرس جعلی را با مقصد اصلی اشتباه بگیرد.
حمله Address Poisoning در SafePal چگونه انجام میشود؟
سناریوی رایج معمولاً به این شکل است:
شما قبلاً به یک صرافی، دوست یا کیف پول دیگر ارز ارسال کردهاید.
اطلاعات تراکنش روی بلاکچین عمومی ثبت شده است.
مهاجم آدرس مقصد قبلی شما را شناسایی میکند.
یک آدرس مشابه با همان چند کاراکتر ابتدایی و انتهایی ایجاد میکند.
یک تراکنش صفر یا مقدار بسیار کمی توکن برای شما ارسال میشود.
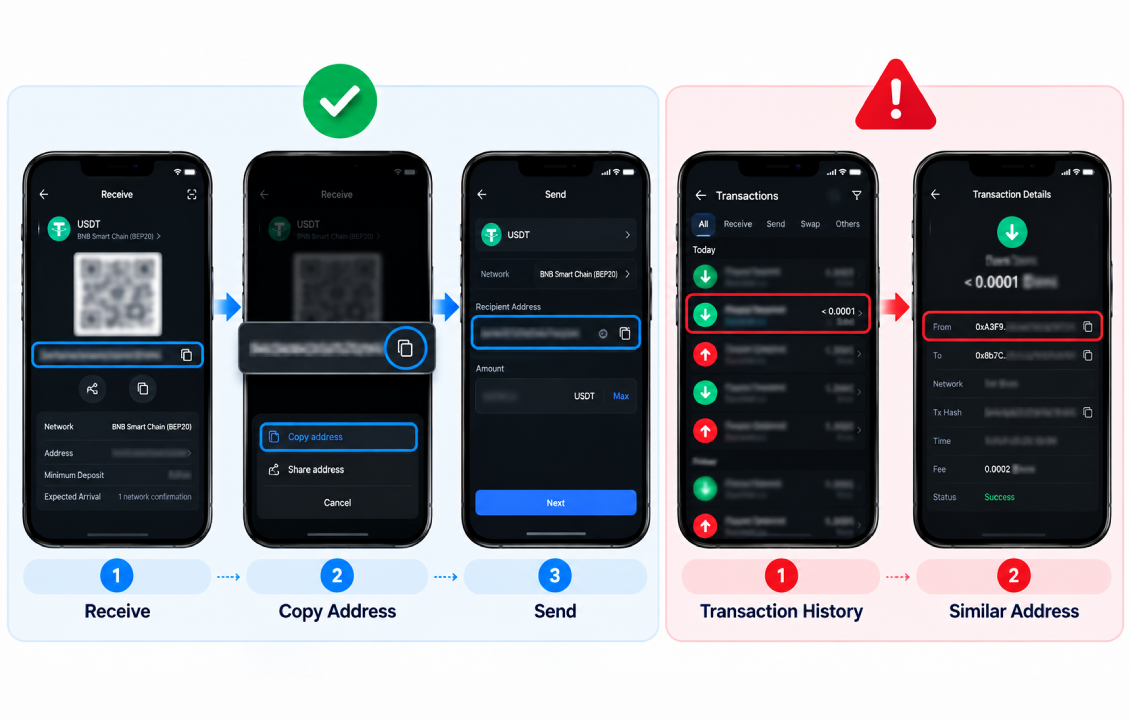
آدرس مهاجم در Transaction History ظاهر میشود.
دفعه بعد شما همان Address را از History کپی میکنید.
ارز واقعی به کیف پول مهاجم ارسال میشود.
بنابراین دیدن تراکنش Poison بهتنهایی باعث سرقت دارایی نمیشود؛ سرقت زمانی اتفاق میافتد که کاربر آدرس اشتباه را انتخاب و تراکنش واقعی را خودش تأیید کند.
تراکنش صفر یا مقدار کم ناشناس چیست؟
یکی از نشانههای رایج Address Poisoning، مشاهده تراکنشی با مقدار صفر یا مقدار بسیار ناچیز است.
ممکن است تراکنشی ببینید که:
مقدار آن صفر است؛
مقدار بسیار کمی USDT یا توکن دیگری دارد؛
فرستنده را نمیشناسید؛
آدرس آن به یکی از Addressهای قبلی شما شبیه است؛
کمی بعد از یک انتقال واقعی ظاهر شده است.
به انتقال مقدار بسیار کم ارز معمولاً Dust Transaction گفته میشود، اما هر Dust الزاماً Address Poisoning نیست.
همچنین در بعضی شبکهها مهاجمان میتوانند از Zero-Value Transfer برای آلوده کردن History استفاده کنند. بنابراین وجود یک تراکنش صفر ناشناس باید باعث احتیاط شود، نه وحشت.
آیا تراکنش ناشناس یعنی سیف پل هک شده است؟
خیر.
هر شخصی که آدرس عمومی شما را داشته باشد میتواند برای آن ارز یا توکن ارسال کند. بنابراین یک تراکنش ورودی ناشناس بهتنهایی ثابت نمیکند که Seed Phrase یا Private Key شما افشا شده است.
اگر فقط یک انتقال Dust یا Zero مشاهده میکنید ولی دارایی از کیف پول خارج نشده، معمولاً با مسئلهای متفاوت از هک مواجه هستید.
اما اگر تراکنش خروجی ناشناس مشاهده کردید، موضوع جدیتر است و باید دسترسیها، Seed Phrase و Token Approvalهای کیف پول را جداگانه بررسی کنید.
چرا آدرس جعلی واقعی به نظر میرسد؟
آدرسهای رمزارزی طولانی هستند و اغلب بهصورت کوتاهشده نمایش داده میشوند.
برای نمونه:
0x39F2...7A91
کاربری که عادت دارد فقط چهار کاراکتر اول و آخر را بررسی کند ممکن است تصور کند همین مقدار برای تأیید Address کافی است.
اما مهاجم میتواند آدرسی بسازد که دقیقاً در همین قسمتها مشابه باشد.
بنابراین برای تراکنشهای مهم، قانون «اول و آخر آدرس را چک کن» بهتنهایی کافی نیست. باید چند بخش از Address، از جمله قسمت میانی، نیز بررسی شود.
آدرس مقصد را از Transaction History کپی نکنید
مهمترین راه جلوگیری از Address Poisoning بسیار ساده است:
History را مرجع اصلی Address قرار ندهید.
اگر میخواهید ارز را به صرافی ارسال کنید، Deposit Address را دوباره از خود صرافی بگیرید.
اگر گیرنده شخص دیگری است، آدرس را دوباره از همان فرد دریافت کنید.
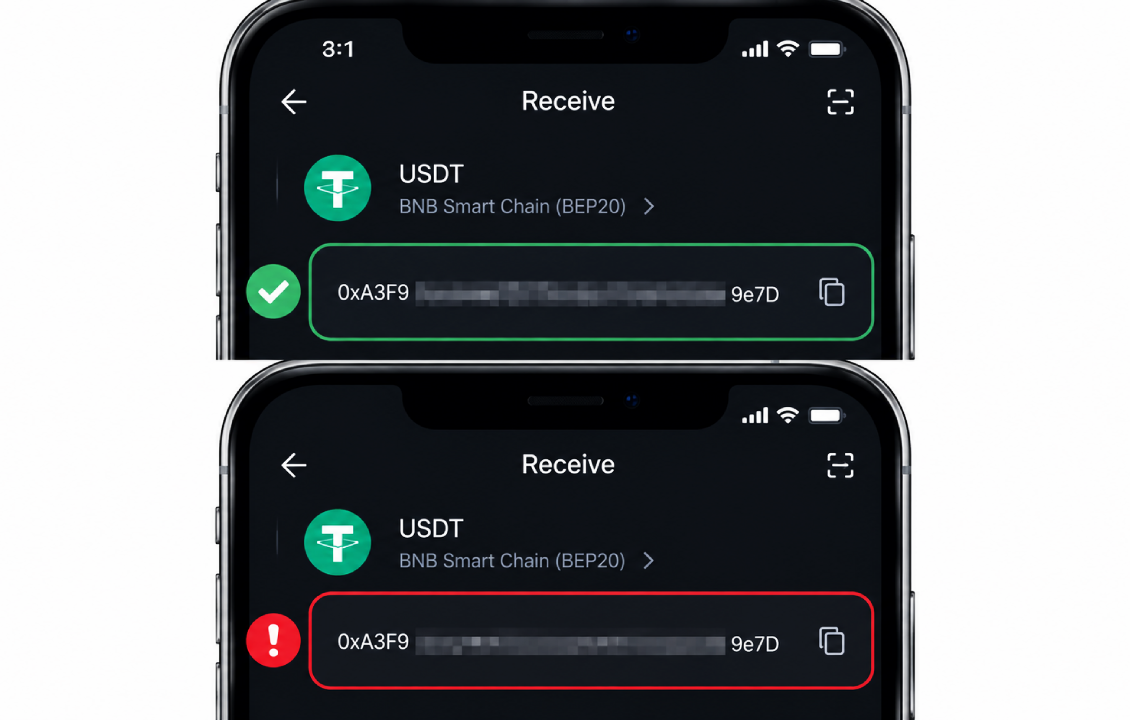
اگر مقصد Wallet دیگری متعلق به خودتان است، Address را از صفحه Receive همان کیف پول کپی کنید.
اگر نمیدانید آدرس صحیح را در برنامه از کجا پیدا کنید، راهنمای پیدا کردن آدرس کیف پول سیف پل در سرزمین رایانه میتواند مسیر صحیح دریافت Address را نشان دهد.
قبل از ارسال ارز در SafePal چگونه آدرس را بررسی کنیم؟
پیشگیری از Address Poisoning بیشتر از هر چیز به کنترل صحیح مقصد قبل از تأیید Send وابسته است.
۱. آدرس را از منبع اصلی دریافت کنید
بهتر است مقصد را مستقیماً از:
صفحه Deposit صرافی؛
صفحه Receive کیف پول مقصد؛
یا شخص دریافتکننده
دریافت کنید.
آدرس قبلی موجود در History نباید منبع اصلی شما باشد.
۲. فقط ابتدا و انتهای آدرس را بررسی نکنید
چند بخش از Address را مقایسه کنید:
ابتدای آدرس؛
بخشی از وسط؛
انتهای آدرس.
در تراکنشهای با مبلغ بالا بهتر است کل Address با منبع اصلی مقایسه شود.
۳. شبکه را هم کنترل کنید
حتی اگر Address صحیح باشد، انتخاب Network اشتباه میتواند مشکل دیگری ایجاد کند.
برای مثال:
USDT-TRC20 با USDT-ERC20 یکسان نیست.
پس همیشه Address و Network را با هم بررسی کنید.
۴. برای مبلغ بالا Test Transaction انجام دهید
اگر مقصد جدید است یا مبلغ زیادی ارسال میکنید، ابتدا مقدار کوچکی بفرستید.
پس از دریافت موفق، آدرس را دوباره با منبع اصلی تطبیق دهید و سپس تراکنش اصلی را انجام دهید.
۵. آدرس Pasteشده را دوباره کنترل کنید
حتی اگر Address را از منبع صحیح کپی کردهاید، قبل از تأیید Send دوباره آن را بررسی کنید.
این کار علاوه بر Address Poisoning، در برابر بعضی بدافزارهای Clipboard نیز مفید است.
اگر آدرس ناشناس در History دیدیم چه کار کنیم؟
اگر یک تراکنش صفر، Dust یا Address ناشناس مشاهده کردید، مهمترین کار این است که با آن تعامل نکنید.
بهتر است:
آدرس را Copy نکنید؛
برای آن ارز ارسال نکنید؛
روی لینک یا توکن ناشناس کلیک نکنید؛
جزئیات تراکنش را در Explorer معتبر همان شبکه بررسی کنید؛
آدرس را با مقصدهای واقعی قبلی مقایسه کنید؛
انتقال بعدی را با Address تازه دریافتشده انجام دهید.
اگر تنها اتفاق، دریافت یک تراکنش ناشناس است، معمولاً لازم نیست به همین دلیل Wallet را حذف کنید یا Seed Phrase جدید بسازید.
آیا میتوان تراکنش جعلی را از History حذف کرد؟
اگر تراکنش روی بلاکچین ثبت شده باشد، کاربر نمیتواند آن را از خود Blockchain حذف کند.
ممکن است Wallet یا Explorer بعضی تراکنشهای Spam یا Zero-Value را پنهان کند، اما رکورد اصلی همچنان روی زنجیره باقی میماند.
پس هدف اصلی این نیست که History را پاک کنیم؛ بلکه باید مطمئن شویم هیچگاه از تراکنش مشکوک بهعنوان منبع Address استفاده نمیکنیم.
اگر اشتباهی ارز را به آدرس جعلی فرستادیم چه کنیم؟
اگر تراکنش را خودتان امضا کردهاید و روی Blockchain تأیید شده است، معمولاً امکان Cancel یا Reverse کردن آن وجود ندارد.
در این شرایط:
TXID را ذخیره کنید.
Address واقعی و Address جعلی را ثبت کنید.
اگر Explorer امکان Report دارد، آدرس مشکوک را گزارش دهید.
اگر مقصد به یک صرافی یا سرویس قابل شناسایی تعلق دارد، با پشتیبانی آن سرویس تماس بگیرید.
مراقب افرادی باشید که در ازای پرداخت هزینه وعده «بازیابی قطعی ارز» میدهند.
هیچ پشتیبانی واقعی برای بازیابی دارایی از شما Seed Phrase یا Private Key درخواست نمیکند.
آیا بعد از Address Poisoning باید کیف پول جدید بسازیم؟
معمولاً خیر.
اگر فقط تراکنش مشکوک وارد History شده و:
Seed Phrase را وارد سایت ناشناس نکردهاید؛
Private Key را منتشر نکردهاید؛
تراکنش خروجی ناشناس ندارید؛
Approval مشکوکی ندادهاید؛
معمولاً ساخت Wallet جدید فقط به دلیل Address Poisoning لازم نیست.
در این حمله، مهاجم معمولاً کنترل کیف پول را ندارد و صرفاً سعی میکند کاربر را در انتخاب مقصد فریب دهد.
تفاوت Address Poisoning با هک کیف پول چیست؟
وضعیت | Address Poisoning | هک کیف پول |
|---|---|---|
تراکنش ورودی ناشناس | رایج | ممکن است |
دسترسی به Seed Phrase | معمولاً خیر | ممکن است |
امکان برداشت مستقیم مهاجم | معمولاً خیر | ممکن است |
هدف | اشتباه در انتخاب Address | دسترسی به دارایی |
اقدام اصلی | بررسی مقصد | بررسی فوری امنیت Wallet |
اگر ارز بدون اجازه شما از کیف پول خارج شده، نباید مشکل را فقط Address Poisoning در نظر بگیرید.
Address Poisoning با Clipboard Hijacking چه تفاوتی دارد؟
این دو حمله نتیجهای مشابه دارند اما روش آنها فرق میکند.
در Address Poisoning آدرس جعلی وارد Transaction History میشود و کاربر خودش آن را Copy میکند.
در Clipboard Hijacking یک بدافزار ممکن است Address صحیح کپیشده را در Clipboard با آدرس مهاجم جایگزین کند.
به همین دلیل حتی اگر Address را از History نمیگیرید، باید مقصد نهایی در صفحه Send را دوباره کنترل کنید.
آیا SafePal برای کاهش این خطر ابزار امنیتی دارد؟
SafePal قابلیتهایی مانند Address Book و ابزارهای امنیتی مرتبط با بررسی آدرس و Dust Attack را ارائه میکند، اما این قابلیتها جای بررسی دستی Address را نمیگیرند.
همچنین نام و محل بعضی قابلیتها ممکن است با نسخههای مختلف برنامه تغییر کند.
برای دریافت نسخه معتبر برنامه میتوانید از صفحه دانلود کیف پول سیف پل در سرزمین رایانه استفاده کنید و از نصب APKهای ناشناس خودداری کنید.
چکلیست جلوگیری از Address Poisoning
قبل از هر انتقال مهم این موارد را بررسی کنید:
آدرس را از Transaction History کپی نکردهام.
Address را از منبع اصلی مقصد گرفتهام.
فقط ابتدا و انتهای آن را بررسی نکردهام.
قسمت میانی Address را هم کنترل کردهام.
Network صحیح است.
Address نهایی در صفحه Send را دوباره بررسی کردهام.
برای مبلغ بالا در صورت نیاز Test Transaction انجام دادهام.
تراکنشهای Zero و Dust را بهعنوان مقصد استفاده نمیکنم.
جمعبندی
Address Poisoning در SafePal حملهای است که بیشتر از ضعف نرمافزاری، روی خطای انسانی حساب میکند. مهاجم یک Address شبیه مقصد واقعی ایجاد کرده و با تراکنش صفر یا مقدار بسیار کم تلاش میکند آن را وارد History کیف پول کند.
اگر کاربر در انتقال بعدی همان آدرس را بدون بررسی کپی کند، ممکن است ارز را مستقیم برای مهاجم بفرستد.
بنابراین مشاهده یک تراکنش ناشناس یا Zero بهتنهایی به معنی هک شدن سیف پل نیست. مهمترین اصل این است که هیچگاه Transaction History را منبع اصلی Address مقصد قرار ندهید.
آدرس را دوباره از Receive یا Deposit مقصد بگیرید، بخشهای مختلف آن را بررسی کنید، Network را کنترل کنید و قبل از تأیید Send یک بار دیگر مقصد نهایی را ببینید.
سؤالات متداول
آیا تراکنش صفر در SafePal خطرناک است؟
بهتنهایی خیر. خطر اصلی زمانی ایجاد میشود که آدرس مرتبط با آن را به اشتباه بهعنوان مقصد انتقال بعدی استفاده کنید.
آیا Address Poisoning یعنی Seed Phrase لو رفته است؟
معمولاً خیر. در این حمله مهاجم اغلب فقط از اطلاعات عمومی بلاکچین و شباهت Address استفاده میکند.
آیا بررسی چهار کاراکتر اول و آخر کافی است؟
خیر. مهاجم میتواند آدرسی بسازد که همین بخشها شبیه مقصد واقعی باشند. بهتر است قسمت میانی نیز بررسی شود.
آیا میتوان تراکنش Poison را حذف کرد؟
اگر روی بلاکچین ثبت شده باشد، خیر. ممکن است Wallet آن را پنهان کند، اما رکورد Blockchain باقی میماند.
اگر ارز را به آدرس جعلی فرستادم قابل برگشت است؟
در اکثر بلاکچینها، تراکنش تأییدشده قابل لغو نیست. TXID را ذخیره کنید و در صورت امکان آدرس را در Explorer یا سرویس مقصد گزارش دهید.